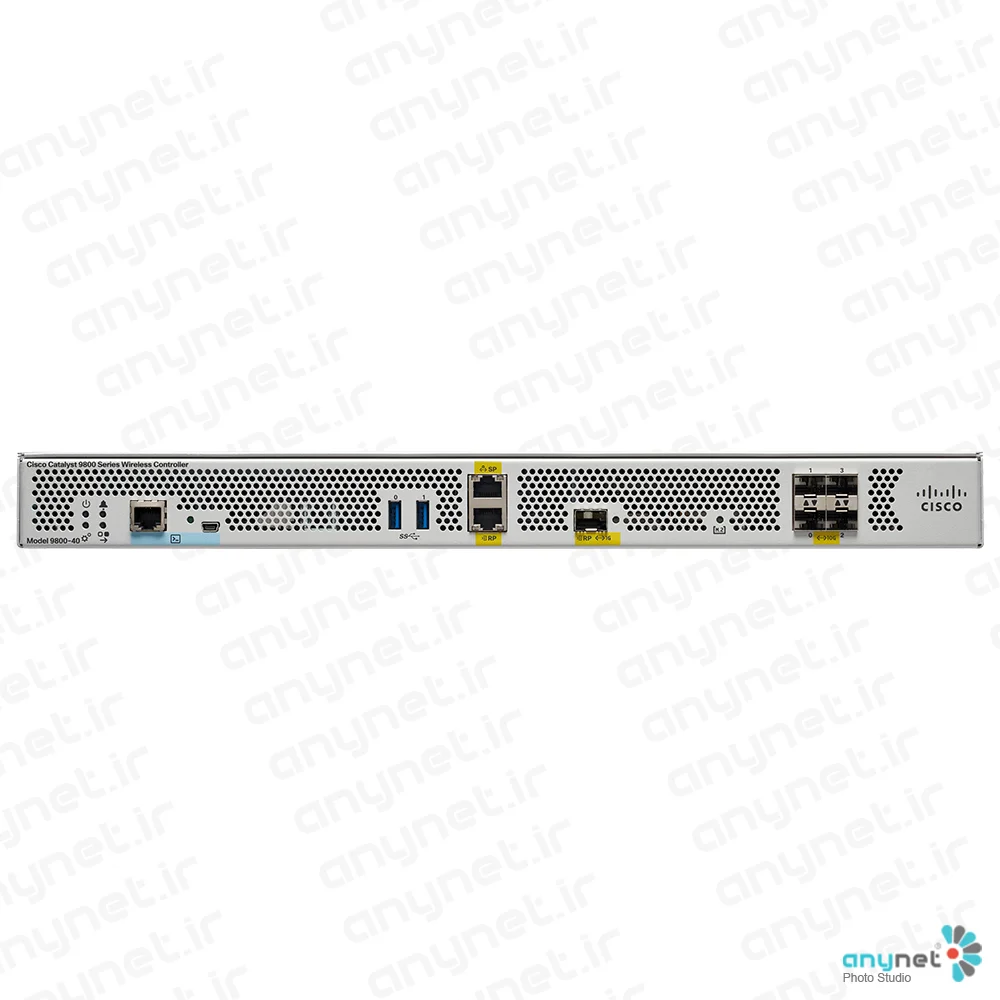

کنترلر وایرلس C9800-40-K9 سیسکو
- اطلاعات مربوط به لیست قیمت جهانی (GPL - Global Price List)
-
مدل: C9800-40-K9
-
توضیحات: Cisco Catalyst 9800-40 Wireless Controller
-
قیمت: 43,215.00 دلارآخرین بروزرسانی: دوشنبه ۱۸ مرداد ۱۴۰۰
- اطلاعات مربوط به تاریخ های پایان فروش و پایان پشتیبانی فنی (EOL/EOS - End-of-Sale and End-of-Life)
- تاریخ معرفی محصول:
- تاریخ پایان فروش:
- تاریخ پایان پشتیبانی:
کنترلر وایرلس Cisco Catalyst 9800-40 یک کنترلر وایرلس ثابت با کارایی بالا (High-performance) است که برای پاسخگویی به نیازهای شبکههای سازمانی متوسط و بزرگ طراحی شده است. این دستگاه که بر پایه سیستمعامل قدرتمند Cisco IOS XE ساخته شده، برای پشتیبانی از شبکهسازی مبتنی بر قصد (Intent-based networking) و Cisco DNA مهندسی شده است تا تجربهای مطمئن و مقیاسپذیر (Scalable) از شبکه بیسیم را تضمین کند. این کنترلر با ادغام قابلیتهای پیشرفته فرکانس رادیویی (Radio frequency) اکسس پوینتهای Cisco Aironet با یک معماری باز و قابل برنامهریزی، زیرساختی امن و با دسترسپذیری بالا (Highly available) را برای عملیات تجاری در حال تحول سازمانها فراهم میکند.
این پلتفرم بر سه رکن اصلی متمرکز است: حفظ پایداری (Uptime) دائمی، تضمین امنیت جامع و ارائه انعطافپذیری در استقرار (Deployment). این محصول با فراهم کردن تحلیلهای عمیق، تلهمتری جریانی (Streaming Telemetry) و عملیات خودکار، مدیریت شبکه را سادهتر کرده و در مجموع به سازمانها کمک میکند تا هزینهها را کاهش داده و در زمان صرفهجویی کنند. Catalyst 9800-40 چه در مدیریت برنامههای کاربردی حیاتی کسبوکار و چه در بهبود تجربه کاربر نهایی، راهکاری منعطف و آماده برای آینده در زیرساختهای بیسیم مدرن محسوب میشود.
نمای کلی محصول
دستگاه Cisco Catalyst 9800-40 یک کنترلر (Controller) غنی از قابلیت و آماده برای استفاده در سطح سازمانی (Enterprise-ready) است که از حداکثر 2,000 اکسس پوینت (Access Point) و 32,000 کلاینت با حداکثر پهنای باند (Bandwidth) 40 Gbps پشتیبانی میکند. این دستگاه برای یکپارچهسازی بینقص در محیطهای مختلف از جمله حالتهای استقرار متمرکز (Centralized)، Cisco FlexConnect و Fabric Wireless (SD-Access) طراحی شده است. سختافزار این محصول در فرم فاکتور 1RU قرار گرفته و شامل چهار پورت 10G/1G SFP+/SFP است و برای تضمین عملکرد مداوم، از منابع تغذیه AC اضافی (Redundant) پشتیبانی میکند.
این کنترلر فراتر از قابلیتهای سختافزاری، در زمینه تابآوری نرمافزاری (Software Resilience) نیز عملکردی عالی دارد. این دستگاه از قابلیت ارتقای نرمافزار در حین سرویسدهی (ISSU) بهره میبرد که امکان بهروزرسانی کامل ایمیج (Image) را بدون ایجاد وقفه در ترافیک یا نشستهای (Sessions) کاربران فراهم میکند. امنیت به شکلی عمیق از طریق ویژگیهایی نظیر بوت امن (Secure Boot)، دفاع در زمان اجرا (Runtime Defenses) و تأیید اصالت سختافزار در سیستم تعبیه شده است. علاوه بر این، این کنترلر از ویژگی Cisco User Defined Network و داشبورد آمادگی برای Wi-Fi 6 پشتیبانی میکند که به تیمهای فناوری اطلاعات امکان کنترل دقیق بر بخشبندیهای شبکه (Network Partitions) و بینش شفاف نسبت به ظرفیت و الزامات عملکردی را در حین گذار به استانداردهای جدید بیسیم ارائه میدهد.
ویژگیها و مزایا
- اتصال همیشه برقرار (Always-On Connectivity):دسترسیپذیری بالا (High Availability) از طریق سوئیچینگ وضعیتدار (SSO) با پشتیبانگیری فعال 1:1 و افزونگی N+1 حاصل میشود که تداوم سرویسها را در رویدادهای برنامهریزیشده و غیرمنتظره تضمین میکند.
- ارتقاهای یکپارچه (Seamless Upgrades):پشتیبانی از وصلههای داغ (Hot Patching) و سرد (Cold Patching) و همچنین ارتقای هوشمند اکسس پوینتها (Access Points) که امکان نگهداری شبکه را بدون قطعی فراهم میکند.
- امنیت پیشرفته (Advanced Security):شامل تحلیل ترافیک رمزنگاریشده (ETA) برای شناسایی بدافزارها در ترافیک رمزنگاریشده، در کنار سیستم جامع پیشگیری از نفوذ بیسیم (WIPS) برای شناسایی و کاهش تهدیدات.
- سیستمهای قابل اعتماد (Trustworthy Systems):استفاده از فناوریهای Cisco Trust Anchor، شامل امضای تصویر (Image Signing) و بوت امن (Secure Boot) برای تأیید اصالت و یکپارچگی سختافزار و نرمافزار.
- اتوماسیون و برنامهپذیری (Automation and Programmability):این کنترلر که بر پایه Cisco IOS XE ساخته شده، رابطهای برنامهنویسی (API) باز و مبتنی بر استاندارد (NETCONF/YANG) و تلهمتری مدلمحور را برای نظارت و پیکربندی خودکار و بلادرنگ شبکه ارائه میدهد.
- قابلیت مشاهده برنامهها (Application Visibility):مجهز به تشخیص برنامههای مبتنی بر شبکه نسل جدید (NBAR2) برای طبقهبندی و نظارت بر حداکثر 1400 برنامه، که کیفیت سرویس (QoS) و تجربه کاربری بهینه را تضمین میکند.
- مدیریت انعطافپذیر (Flexible Management):ارائه گزینههای مدیریتی متعدد از جمله Cisco DNA Center، زیرساخت Cisco Prime، رابط کاربری وب (WebUI) یکپارچه و ابزارهای شخص ثالث از طریق رابطهای برنامهنویسی (API) باز.
- لایسنسدهی هوشمند (Smart Licensing):سادهسازی مدیریت لایسنسها از طریق Cisco Smart Licensing که امکان بهرهمندی منعطف و مبتنی بر استخر (Pool-based) از نرمافزار را در سراسر سازمان فراهم میکند.
نمای کلی محصول
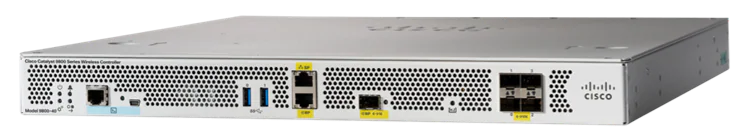
کنترلر وایرلس Cisco Catalyst 9800-40
کنترلرهای وایرلس سری Cisco Catalyst 9800 که از پایه برای شبکهسازی مبتنی بر قصد (Intent-based Networking) و Cisco DNA طراحی شدهاند، بر پایه سیستمعامل Cisco IOS XE بوده و با ادغام برتری رادیویی (RF) اکسس پوینتهای Cisco Aironet، تجربهای بینظیر از شبکه بیسیم را برای سازمان در حال رشد و تحول شما فراهم میکنند. سری 9800 بر پایه معماری باز و قابل برنامهریزی (Programmable) با قابلیتهای امنیتی داخلی، تلهمتری جریانی (Streaming Telemetry) و تحلیلهای پیشرفته (Analytics) ساخته شده است.
کنترلرهای وایرلس سری Cisco Catalyst 9800 بر سه رکن اصلی تعالی شبکه بنا شدهاند—همواره روشن (Always on)، امن (Secure) و قابل استقرار در هر مکان (Deployed anywhere)—که با ارائه بهترین تجربه وایرلس بدون هیچگونه مصالحه و در عین حال صرفهجویی در زمان و هزینه، شبکه را تقویت میکنند.
Cisco Catalyst 9800-40 یک کنترلر وایرلس (Wireless Controller) ثابت با قابلیت بهروزرسانی نرمافزاری بدون وقفه (Seamless) برای سازمانهای متوسط و بزرگ است. این دستگاه با قابلیتهای غنی و آمادگی کامل برای محیطهای سازمانی (Enterprise-ready)، قدرتبخش عملیاتهای حیاتی کسبوکار شما بوده و تجربه نهایی مشتریان را متحول میکند:
● دسترسیپذیری بالا (High Availability) و بهروزرسانیهای نرمافزاری یکپارچه، که با استفاده از وصلههای داغ (Hot Patching) و سرد (Cold Patching) امکانپذیر شده است، باعث میشود تا مشتریان و سرویسهای شماهمیشهدر طول رویدادهای برنامهریزیشده و غیرمنتظره فعال باقی بمانند.
● امنبا استفاده از Cisco Catalyst 9800-40، امنیت محیط، دستگاهها و کاربران را تأمین کنید. زیرساخت بیسیم با بهرهگیری از تحلیل ترافیک رمزنگاریشده (ETA) سیسکو و دسترسی نرمافزار-محور (SD-Access) به قدرتمندترین خط دفاعی اول تبدیل میشود. این کنترلر دارای امنیت داخلی شامل بوت امن (Secure Boot)، دفاع در زمان اجرا (Runtime Defenses)، امضای تصویر (Image Signing)، تأیید یکپارچگی و اصالت سختافزار است.
● این محصول که بر پایه یک سیستمعامل ماژولار ساخته شده است، دارای APIهای باز و قابل برنامهریزی (Programmable) است که امکاناتوماسیون (Automation)عملیات شبکه از روز صفر تا روز N را فراهم میکند. تلهمتری (Telemetry) جریانی مبتنی بر مدل، بینشهای عمیقی ازسلامت شبکه و کلاینتهای شما ارائه میدهد.
● قابلیت Cisco User Defined Network که در Cisco DNA Center ارائه شده است، به تیمهای فناوری اطلاعات اجازه میدهد تا به کاربران نهایی امکان مدیریت بخش اختصاصی شبکه بیسیم خود را در یک شبکه اشتراکی بدهند. کاربران نهایی میتوانند از راه دور و به صورت ایمن، دستگاههای خود را در این شبکه مستقر کنند. این قابلیت که برای خوابگاههای دانشگاهی یا اقامتهای طولانیمدت در بیمارستان ایدهآل است، امنیت و کنترل دستگاه را فراهم کرده و به هر کاربر اجازه میدهد تا تعیین کند چه کسی میتواند به شبکه او متصل شود.
● داشبورد آمادگی Wi-Fi 6 یک داشبورد جدید در منوی Assurance در Cisco DNA Center است.
● با استفاده از قابلیت Cisco In Service Software Upgrade (ISSU)، زمان از دسترس خارج شدن شبکه (Network Downtime) در حین بهروزرسانی یا ارتقای نرمافزار به خاطرهها پیوسته است.
ویژگیها
جدول 1. ویژگیهای کلیدی
شاخص (Metric) | مقدار (Value) |
حداکثر تعداد اکسس پوینتها (Access Points) | تا 2000 عدد |
حداکثر تعداد کلاینتها (Clients) | 32,000 |
حداکثر توان عملیاتی (Throughput) | تا 40 گیگابیت بر ثانیه (Gbps) |
حداکثر تعداد WLANها | 4096 |
حداکثر تعداد VLANها | 4096 |
حداکثر تعداد تگهای سایت (Site Tags) | 2000 |
حداکثر تعداد Flex APها در هر سایت | 100 |
حداکثر تعداد تگهای پالیسی (Policy Tags) | 2000 |
حداکثر تعداد تگهای رادیویی (RF Tags) | 2000 |
حداکثر تعداد پروفایلهای رادیویی (RF Profiles) | 4000 |
حداکثر تعداد پروفایلهای پالیسی (Policy Profiles) | 1000 |
حداکثر تعداد پروفایلهای Flex | 2000 |
رابطها (Interfaces) | 4 پورت 10G و 1 پورت 1G از نوع SFP+/SFP |
منبع تغذیه (Power Supply) | برق AC با قابلیت افزودن منبع تغذیه پشتیبان (Redundant) |
حداکثر توان مصرفی (Power Consumption) | 381 وات (W) |
حالتهای استقرار (Deployment Modes) | متمرکز (Centralized)، Cisco FlexConnect و شبکه بیسیم فابریک (SD-Access) |
فرم فاکتور (Form Factor) | 1 یونیت (1RU) |
لایسنس (License) | پشتیبانی از Smart License |
سیستم عامل (Operating System) | Cisco IOS XE |
مدیریت (Management) | Cisco DNA Center، Cisco Prime Infrastructure، رابط کاربری تحت وب (WebUI) و ابزارهای شخص ثالث (APIهای استانداردهای باز)* |
قابلیت همکاری (Interoperability) | کنترلرهای مبتنی بر AireOS* |
موتور پالیسی (Policy Engine) | Cisco Identity Services Engine (ISE)* |
پلتفرم مکانیابی (Location Platform) | Cisco Connected Mobile Experiences (CMX) و Cisco Spaces* |
اکسس پوینتها (Access Points) | اکسس پوینتهای Aironet 802.11ac Wave 1 و Wave 2، اکسس پوینتهای Cisco Catalyst 9100 802.11ax |
همیشه روشن (Always on)
بهروزرسانیهای نرمافزاری یکپارچه (Seamless)، امکان رفع سریعتر مشکلات حیاتی، معرفی نقاط دسترسی (Access Points) جدید بدون قطعی (Zero Downtime) و ارتقای منعطف نرمافزار را فراهم میکنند. قابلیت سوئیچینگ وضعیتدار (Stateful Switchover یا SSO) با پشتیبانی از حالت آمادهبهکار فعال 1:1 و افزونگی (Redundancy) N+1، شبکه، سرویسها و کلاینتهای شما را حتی در رویدادهای پیشبینینشده، همواره فعال و در دسترس نگه میدارد.
امن (Secure)
با استفاده از Cisco Catalyst 9800-40 Wireless Controller، امنیت هوا، دستگاهها و کاربران را تأمین کنید. زیرساخت بیسیم با بهرهگیری از تکنولوژیهای ETA و SD-Access به قدرتمندترین خط دفاعی اول تبدیل میشود. این کنترلر (Controller) دارای امنیت داخلی شامل: Secure Boot، دفاع در زمان اجرا (Runtime defenses)، امضای تصویر (Image signing)، تأیید یکپارچگی (Integrity verification) و اصالت سختافزار است. سیستم پیشگیری از نفوذ بیسیم پیشرفته سیسکو (Cisco Advanced Wireless Intrusion Prevention System یا aWIPS) یک راهکار کامل امنیت بیسیم است که از زیرساخت Cisco Unified Access برای شناسایی، مکانیابی، کاهش اثرات و مهار تهدیدات و دستگاههای غیرمجاز (Rogues) در شبکههای کابلی و بیسیم استفاده میکند.
باز و قابل برنامهریزی (Programmable)
این کنترلر بر پایه سیستمعامل Cisco IOS XE ساخته شده است که مجموعهای غنی از رابطهای برنامهنویسی (API) مبتنی بر استانداردهای باز و تلهمتری (Telemetry) مدلمحور را ارائه میدهد و راهکاری آسان برای خودکارسازی عملیات شبکه از مرحله راهاندازی اولیه (Day-0) تا مدیریت روزمره (Day-N) فراهم میکند.
جزئیات
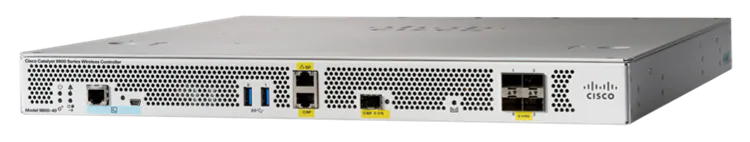
ابعاد فیزیکی (Physical dimensions)
جدول 2. ابعاد فیزیکی
ابعاد | مقدار |
عرض | 17.3 اینچ (43.94 سانتیمتر) |
عمق | 19.5 اینچ (49.53 سانتیمتر) |
ارتفاع | 1.72 اینچ (4.37 سانتیمتر) |
وزن | 22.8 پوند (10.34 کیلوگرم) |
پنل جلویی
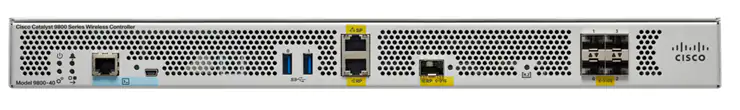
پنل جلویی
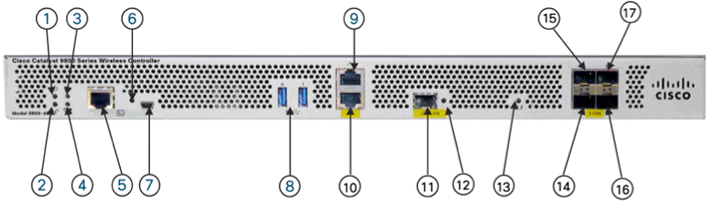
اجزای پنل جلویی
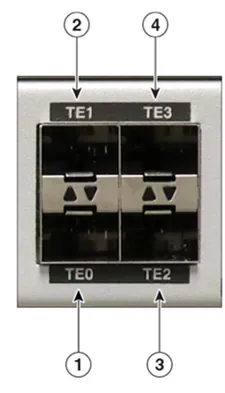
پورتهای 10G/1G
جدول 3. توضیحات اجزای پنل جلویی
برچسب | قطعه |
1 | PWR: چراغ وضعیت توان (Power LED) |
2 | SYS: چراغ وضعیت سیستم (System LED) |
3 | ALM: چراغ وضعیت هشدار (Alarm LED) |
4 | HA: چراغ وضعیت دسترسیپذیری بالا (High-availability LED) |
5 | CON: پورت کنسول سازگار با RJ-45 |
6 | EN: چراغ وضعیت فعال بودن کنسول USB |
7 | CON: پورت کنسول Mini USB |
8 | پورتهای USB 0 و 1 |
9 | SP: پورت مدیریت اترنت RJ-45 10/100/1000 |
10 | RP: پورت اترنت افزونه (Redundancy) RJ-45 10/100/1000 |
11 | RP: پورت 1 GE SFP (تنها SFPهای پشتیبانی شده در پورت RP عبارتند از GLC-SX-MMD و GLC-LH-SMD) |
12 | LINK: چراغ وضعیت اتصال کانکتور RJ-45 |
13 | SSD: چراغ وضعیت فعالیت حافظه SSD |
14 | TE0: پورت 1 GE SFP/10 GE SFP+ شماره 0 |
15 | TE1: پورت 1 GE SFP/10 GE SFP+ شماره 1 |
16 | TE2: پورت 1 GE SFP/10 GE SFP+ شماره 2 |
17 | TE3: پورت 1 GE SFP/10 GE SFP+ شماره 3 |
پورتها
جدول 4. پورتها و کاربرد آنها
پورت | کاربرد |
1 عدد پورت کنسول RJ-45 | پورت کنسول برای مدیریت خارج از باند (Out-of-band management) |
1 عدد پورت کنسول USB 3.0 | پورت کنسول برای مدیریت خارج از باند (Out-of-band management) |
2 عدد پورت USB 3.0 | پورتهای USB 3.0 برای اتصال حافظه خارجی |
1 عدد پورت مدیریت RJ-45 | پورت مدیریت مورد استفاده برای مدیریت خارج از باند (Out-of-band management). همچنین به عنوان پورت سرویس شناخته میشود |
1 عدد پورت افزونگی (Redundancy) RJ-45 | پورت افزونگی مورد استفاده برای SSO |
1 عدد پورت افزونگی SFP گیگابیت اترنت | پورت افزونگی مورد استفاده برای SSO ● پورت افزونگی مورد استفاده برای SSO؛ سازگار با SFPهای پشتیبانی شده توسط Cisco (مدلهای GLC-LH-SMD و GLC-SX-MMD) برای پورت RP |
4 عدد پورت 10G/1G SFP+ یا SFP | پورتهای مورد استفاده برای ارسال و دریافت ترافیک بین اکسس پوینتها و کنترلر، ترافیک به سمت شبکه اصلی (Northbound)، ترافیک مدیریت درونباندی و ترافیک کلاینتهای بیسیم. باید به سوئیچ متصل شوند |
چراغهای LED پنل جلویی
جدول 5. نشانگرهای LED پنل جلویی
LED | رنگ | عملکرد |
توان (Power) | سبز | سبز در صورتی که تمام ریلهای توان در محدوده مشخصات (Spec) باشند |
وضعیت سیستم | سبز | روشن: بوت IOS کامل شده است چشمکزن: بوت IOS در حال انجام است |
کهربایی (Amber) | روشن: کرش سیستم خاموش: بوت ROMMON | |
دسترسیپذیری بالا (High Availability) | سبز | روشن: وضعیت HA فعال |
کهربایی (Amber) | چشمکزن آرام: بوت شده با وضعیت HA آمادهبهکار سرد (Standby cold) چشمکزن سریع: وضعیت نگهداری HA | |
هشدار (Alarm) | سبز | روشن: بوت ROMMON کامل شده است چشمکزن: ارتقای سیستم در حال انجام است |
کهربایی (Amber) | روشن: بوت ROMMON و بوت سیستم (SYSTEM bootup) چشمکزن: خطای دما و شکست در بوت امن | |
کنسول USB | سبز | هنگامی که LED روشن است، کنسول USB فعال است (کنسول RJ-45 غیرفعال است) |
فعالیت SSD | سبز | نشاندهنده استفاده فعال از حافظه دیسک سخت SSD در دستگاه است |
لینک شبکه | سبز | سبز ثابت نشاندهنده برقراری لینک است سبز چشمکزن نشاندهنده فعالیت است |
پنل پشتی
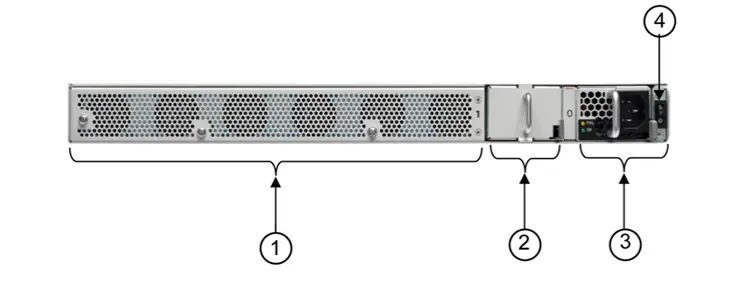
پنل پشتی
جدول 6. توضیحات اجزای پنل پشتی
برچسب | قطعه |
1 | فنها |
2 | منبع تغذیه اضافی اختیاری (PEM 1) |
3 | منبع تغذیه (PEM 0) |
4 | سوئیچ روشن/خاموش (Power/standby) |
نشانگرهای LED پنل پشتی
جدول 7. نشانگرهای LED توان (Power)
الایدی (LED) سبز | الایدی (LED) کهربایی | وضعیت منبع تغذیه (Power supply) |
خاموش | خاموش | عدم وجود برق AC در تمامی منابع تغذیه |
خاموش | روشن | خرابی منبع تغذیه (شامل ولتاژ بیش از حد، جریان بیش از حد، دمای بیش از حد و خرابی فن) |
خاموش | چشمکزن با فرکانس 1 هرتز | رویدادهای هشدار منبع تغذیه که در آن منبع تغذیه به کار خود ادامه میدهد (دمای بالا، توان بالا و سرعت پایین فن) |
چشمکزن با فرکانس 1 هرتز | خاموش | برق AC متصل، 12VSB روشن (منبع تغذیه خاموش) |
روشن | خاموش | منبع تغذیه روشن و سالم (OK) سالم |
توان (Power)
کنترلر 9800-40 از منبع تغذیه (Power Supply) اضافی AC به صورت اختیاری پشتیبانی میکند.
محدوده ورودی برق متناوب (AC) به شرح زیر است:
● محدوده ورودی AC در سطح جهانی (90 تا 264 ولت متناوب)
ماژولهای ورودی برق (PEMs) توان پشتیبان (Redundant) را برای سیستم فراهم میکنند و مدل 9800-40 میتواند به صورت مداوم تنها با یک PEM نصبشده کار کند. این ماژولهای PEM قابلیت تعویض در حین کار (Hot-swappable) را دارند و تعویض یک PEM بدون ایجاد وقفه در برقرسانی به سیستم امکانپذیر است. تمامی اتصالات خارجی به ماژولهای PEM از پنل پشتی شاسی برقرار میشود و فرآیند خارج کردن یا نصب آنها نیز از قسمت پشت دستگاه انجام میگیرد. کلید اصلی برق دستگاه مستقیماً در کنار ماژولهای PEM در قسمت پشت شاسی قرار دارد.
ماژولهای SFP پشتیبانیشده
چهار پورت داده میتوانند در حالت 10G یا 1G کار کنند.
توجه: عملکرد 10/100-Mbps پشتیبانی نمیشود.
جدول 8. ماژولهای SFP پشتیبانیشده
نوع | ماژولهای پشتیبانی شده | |
Small Form-Factor Pluggable (SFP) | GLC-BX-D | |
GLC-BX-U | ||
GLC-LH-SMD | ||
GLC-SX-MMD | ||
GLC-EX-SMD | ||
GLC-ZX-SMD | ||
GLC-TE | ||
Enhanced SFP (SFP+) | SFP-10G-AOC1M | |
SFP-10G-AOC2M | ||
SFP-10G-AOC3M | ||
SFP-10G-AOC5M | ||
SFP-10G-AOC7M | ||
SFP-10G-AOC10M | ||
SFP-10G-SR | ||
SFP-10G-SR-S | ||
SFP-10G-SR-X | ||
SFP-10G-LR | ||
SFP-10G-LRM | ||
SFP-10G-LR-X | ||
SFP-10G-ER | ||
SFP-10G-ZR | ||
SFP-H10GB-CU1M | ||
SFP-H10GB-CU1.5M | ||
SFP-H10GB-CU2M | ||
SFP-H10GB-CU2.5M | ||
SFP-H10GB-CU3M | ||
SFP-H10GB-CU5M | ||
SFP-H10GB-ACU7M | ||
SFP-H10GB-ACU10M | ||
DWDM-SFP10G-30.33 - DWDM-SFP10G-61.41 | ||
مزایا
سیستمعامل Cisco IOS XE از طریق اتوماسیون شبکه، پارادایم کاملاً جدیدی را در پیکربندی (Configuration)، عملیات و نظارت بر شبکه ایجاد میکند. راهکار اتوماسیون سیسکو، باز (Open)، مبتنی بر استانداردها و در کل چرخه حیات یک دستگاه شبکه، قابل توسعه (Extensible) است. مکانیزمهای متنوعی که منجر به اتوماسیون شبکه میشوند، در ادامه بر اساس چرخه حیات دستگاه تشریح شدهاند.
● تأمین خودکار تجهیزات (Automated device provisioning):این قابلیت امکان خودکارسازی فرآیند ارتقای ایمیجهای نرمافزاری و نصب فایلهای پیکربندی بر روی اکسس پوینتهای Cisco را در زمان اولین استقرار در شبکه فراهم میکند. Cisco راهکارهای آمادهای مانند Plug and Play (PnP) ارائه میدهد که استقراری آسان و خودکار را ممکن میسازد.
● پیکربندی مبتنی بر API:کنترلرهای بیسیم مدرن مانند Cisco Catalyst 9800-40 Wireless Controller از طیف گستردهای از قابلیتهای اتوماسیون پشتیبانی کرده و APIهای باز و قدرتمندی را از طریق پروتکل پیکربندی شبکه (NETCONF) با استفاده از مدلهای داده YANG برای ابزارهای خارجی، اعم از آماده و سفارشیسازی شده، جهت تأمین خودکار منابع شبکه فراهم میکنند.
● دید دقیق (Granular visibility):تلهمتری (Telemetry) مبتنی بر مدل، مکانیزمی را برای ارسال دادهها از یک کنترلر بیسیم به مقصد فراهم میکند. دادههایی که باید ارسال شوند، از طریق اشتراک در یک مجموعه داده در مدل YANG هدایت میشوند. مجموعه داده مشترک شده در فواصل زمانی پیکربندیشده به مقصد ارسال میگردد. علاوه بر این، Cisco IOS XE مدل ارسال (Push model) را فعال میکند که امکان نظارت بر شبکه را به صورت تقریباً آنی (Near-real-time) فراهم کرده و منجر به تشخیص و رفع سریع خرابیها میشود.
● ارتقاء و وصلهگذاری (Patching) نرمافزاری بدون وقفه:برای افزایش تابآوری سیستمعامل، Cisco IOS XE از قابلیت وصلهگذاری پشتیبانی میکند که اصلاحات لازم برای باگهای حیاتی و آسیبپذیریهای امنیتی را در فواصل بین انتشار نسخههای نگهداری (Maintenance Releases) فراهم میآورد. این پشتیبانی به مشتریان اجازه میدهد بدون نیاز به انتظار برای انتشار نسخه نگهداری بعدی، وصلهها را اعمال کنند.
همیشه روشن (Always on)
● دسترسیپذیری بالا (High availability):سوئیچینگ وضعیتدار (Stateful switchover) با پشتیبانی از حالت فعال/آمادهبهکار 1:1 و افزونگی (Redundancy) N+1، شبکه، سرویسها و کلاینتهای شما را حتی در رویدادهای پیشبینینشده، همواره فعال نگه میدارد.
● ارتقاهای نگهداری نرمافزار (SMU) با قابلیت وصلهگذاری (Patching) گرم و سرد:وصلهگذاری (Patching) امکان نصب یک وصله به عنوان رفع باگ را بدون از کار انداختن کل شبکه فراهم میکند و نیاز به تایید مجدد کل ایمیج نرمافزاری را از بین میبرد. SMU بستهای است که میتواند برای ارائه یک اصلاحیه یا رفع مشکل امنیتی بر روی یک ایمیج منتشر شده نصب شود. SMUها به شما این امکان را میدهند که مشکلات شبکه را به سرعت برطرف کنید و در عین حال زمان و دامنه تستهای مورد نیاز را کاهش دهید. پلتفرم Cisco IOS XE به صورت داخلی سازگاری SMU را اعتبارسنجی کرده و اجازه نصب SMUهای ناسازگار را نمیدهد. تمامی SMUها در نسخههای بعدی نگهداری نرمافزار Cisco IOS XE ادغام میشوند.
● ارتقای هوشمند و مرحلهای اکسس پوینتها (Access Points) و ارتقای یکپارچه در چندین سایت:کنترلر وایرلس Cisco Catalyst 9800-40 به قابلیت ارتقای هوشمند و مرحلهای اکسس پوینتها مجهز شده است تا عملیات شبکه را سادهتر کند. اکنون ارتقای چندین سایت میتواند به صورت مرحلهای انجام شود و اکسس پوینتها بدون نیاز به راهاندازی مجدد کل شبکه، به صورت هوشمند ارتقا یابند.
● پایش آمادهبهکار (Standby) در کنترلرهای وایرلس Cisco Catalyst 9800 در حالت دسترسی بالا (High-Availability)، امکان نظارت بر سلامت سیستم را بر روی کنترلر آمادهبهکار در یک جفت دسترسی بالا، با استفاده از رابطهای برنامهنویسی (NETCONF/YANG, RESTCONF) و دستورات CLI بدون نیاز به عبور از کنترلر فعال فراهم میکند. برای جزئیات بیشتر به مستندات فنی مراجعه کنید.
● ارتقای نرمافزار در حین سرویس (ISSU): قابلیت ISSU یک ارتقا یا بهروزرسانی کامل ایمیج (Image) بدون قطعی (Downtime) است، در حالی که شبکه همچنان فعال است. ایمیج نرمافزار یا یک وصله (Patch) در حالی که انتقال ترافیک بدون وقفه ادامه دارد، بر روی کنترلر وایرلس (Wireless Controller) بارگذاری میشود. تمامی نشستهای اکسس پوینت (Access Point) و کلاینتها در طول فرآیند ارتقا حفظ میشوند.
تنها با یک کلیک، شبکه شما بهطور خودکار به جدیدترین نرمافزار ارتقا مییابد. کنترلر 9800 پشتیبان (Backup)، نرمافزار جدید را که از طریق کنترلر 9800 فعال (Active) ارسال شده است، دریافت میکند. کنترلر 9800 پشتیبان به حالت فعال درآمده و مدیریت شبکه شما را بر عهده میگیرد، در حالی که کنترلر 9800 که قبلاً فعال بود به کنترلر پشتیبان تبدیل شده و فرآیند ارتقای نرمافزاری را پردازش میکند. با استفاده از ارتقای هوشمند و مبتنی بر فرکانس رادیویی (RF) برای اکسس پوینتها (Access Points)، تمامی اکسس پوینتها بهصورت مرحلهبندیشده و بدون ایجاد اختلال در هیچیک از نشستهای بیسیم (Wireless Session) ارتقا مییابند. این رویه بهصورت بومی (Natively) از طریق کنترلر و بدون نیاز به دخالت دستی، ارکستراتور خارجی یا مجوزهای (Licenses) اضافی انجام میشود.
امنیت (Security)
● تجزیه و تحلیل ترافیک رمزنگاریشده (ETA):قابلیت ETA یک ویژگی منحصربهفرد برای شناسایی بدافزار در ترافیک رمزنگاریشدهای است که از لایه دسترسی (Access Layer) عبور میکند. از آنجایی که حجم ترافیک رمزنگاریشده روز به روز در حال افزایش است، دید (Visibility) فراهمشده توسط این قابلیت برای تشخیص تهدیدات، جهت حفظ امنیت شبکه شما در لایههای مختلف حیاتی است.
● سیستمهای قابل اعتماد:فناوریهای Cisco Trust Anchor یک زیربنای بسیار امن برای محصولات سیسکو فراهم میکنند. در Cisco Catalyst 9800-40، این سیستمهای قابل اعتماد به تضمین اصالت سختافزار و نرمافزار برای اطمینان از زنجیره تأمین و کاهش قوی حملات مرد میانی (man-in-the-middle) بر روی نرمافزار و فریمور کمک میکنند. قابلیتهای Trust Anchor شامل موارد زیر است:
◦ امضای تصویر (Image signing):تصاویر دارای امضای رمزنگاریشده (Cryptographically signed)، اطمینان میدهند که فریمور (Firmware)، بایوس (BIOS) و سایر نرمافزارها معتبر بوده و دستکاری نشدهاند. با بوت شدن سیستم، امضای نرمافزاری آنها برای بررسی یکپارچگی (Integrity) کنترل میشود.
◦ بوت امن (Secure Boot):فناوری Cisco Secure Boot زنجیره اعتماد در فرآیند بوت را به سختافزار غیرقابل تغییر متصل میکند. این فناوری تهدیدات علیه وضعیت بنیادی سیستم و نرمافزاری که قرار است بارگذاری شود را، صرفنظر از سطح دسترسی کاربر، کاهش میدهد. این قابلیت، محافظتی چندلایه در برابر ماندگاری فریمورهای (Firmware) غیرمجاز و تغییریافته فراهم میکند.
◦ ماژول Cisco Trust Anchor:یک راهکار تکتراشه (Single-chip) مقاوم در برابر دستکاری و دارای رمزنگاری قدرتمند که محصول را بهصورت منحصربهفرد شناسایی میکند تا اصالت آن برای Cisco تأیید شود و اطمینان حاصل گردد که محصول اصل است.
◦ سیستم پیشگیری از نفوذ بیسیم Cisco (WIPS):WIPSامنیت شبکه پیشرفتهای را برای شناسایی، مکانیابی، کاهش و مهار هرگونه نفوذ یا تهدید در شبکه بیسیم شما ارائه میدهد. این سیستم میتواند ناهنجاریهای شبکه بیسیم، دسترسیهای غیرمجاز و حملات فرکانس رادیویی (RF) را نظارت و شناسایی کند. یک موتور طبقهبندی جدید و اختصاصی برای دستگاههای غیرمجاز (Rogues) و aWIPS بر روی Cisco DNA Center ساخته شده است. پشته (Stack) کاملاً یکپارچه برای راهکار WIPS شامل Cisco DNA Center، کنترلر Cisco Catalyst 9800، استاندارد Wave 2 و اکسس پوینت Cisco Catalyst 9100 است. این معماری جدید، شناسایی و امنیت بهبودیافته، سادگی و سهولت در استفاده، و کاهش هشدارهای مثبت کاذب (False Positive) را فراهم میکند.
NetFlow منعطف (Flexible NetFlow)
● فناوری Flexible NetFlow (FNF):فناوری Cisco IOS FNF نسل جدیدی از تکنولوژی مشاهده جریان (Flow Visibility) است که امکان بهینهسازی زیرساخت شبکه، کاهش هزینههای عملیاتی و بهبود برنامهریزی ظرفیت و تشخیص حوادث امنیتی را با انعطافپذیری و مقیاسپذیری (Scalability) بیشتر فراهم میکند.
قابلیت مشاهده و کنترل برنامه (Application visibility and control)
● تشخیص برنامه مبتنی بر شبکه نسل جدید (NBAR2):قابلیت NBAR2 امکان استفاده از تکنیکهای پیشرفته طبقهبندی برنامهها را فراهم میکند که شامل بیش از 1400 امضای برنامه از پیش تعریفشده و شناختهشده و تا 150 برنامه رمزنگاریشده در Cisco Catalyst 9800-40 است. برخی از محبوبترین برنامههای موجود شامل Skype، Office 365، Microsoft Lync، Cisco Webex و Facebook هستند. بسیاری از برنامههای دیگر نیز از قبل تعریف شدهاند و پیکربندی آنها آسان است. قابلیت NBAR2 ابزاری مهم برای شناسایی، کنترل و نظارت بر استفاده کاربران نهایی از برنامهها در اختیار مدیر شبکه قرار میدهد و در عین حال به تضمین کیفیت تجربه کاربری و ایمنسازی شبکه در برابر حملات مخرب کمک میکند. این قابلیت از FNF برای گزارش عملکرد و فعالیتهای برنامهها در شبکه به هر جمعکننده NetFlow پشتیبانیشده، مانند Cisco Prime، Stealthwatch یا هر ابزار شخص ثالث سازگار، استفاده میکند.
کیفیت خدمات (Quality of Service)
● کیفیت خدمات (QoS) برتر:فناوریهای کیفیت خدمات (QoS) ابزارها و تکنیکهایی برای مدیریت منابع شبکه هستند و به عنوان فناوریهای کلیدی برای همگرایی شفاف شبکههای صوت، تصویر و داده شناخته میشوند. قابلیت QoS در Cisco Catalyst 9800-40 شامل طبقهبندی ترافیک بر اساس دادههای بسته (Packet)، تشخیص برنامه (Application Recognition) و اقدامات کنترل ترافیک مانند حذف (Drop)، علامتگذاری (Marking) و نظارت (Policing) است. یک چارچوب خط فرمان (CLI) ماژولار برای QoS، رفتارهای پیکربندی منعطف و مستقل از پلتفرم را فراهم میکند. مدل 9800-40 همچنین از سیاستها در دو سطح هدف پشتیبانی میکند: BSSID و کلاینت. تخصیص سیاست میتواند تا سطح کلاینت با دقت بالا (Granular) انجام شود.
عملیات هوشمند (Smart operation)
● آماده برای بلوتوث (Bluetooth):دستگاه Cisco Catalyst 9800-40 دارای پشتیبانی سختافزاری برای اتصال دانگل بلوتوث به کنترلر است که به شما امکان میدهد از این رابط بیسیم به عنوان یک پورت مدیریتی استفاده کنید. این پورت به عنوان یک رابط مدیریت IP عمل کرده و میتواند برای پیکربندی و عیبیابی (Troubleshooting) از طریق WebUI یا رابط خط فرمان (CLI) و همچنین انتقال ایمیجها و تنظیمات مورد استفاده قرار گیرد.
● رابط کاربری وب (WebUI):رابط کاربری وب (WebUI) یک ابزار مدیریت دستگاه مبتنی بر رابط گرافیکی (GUI) تعبیه شده است که امکان پیکربندی دستگاه، سادهسازی استقرار و مدیریتپذیری دستگاه و بهبود تجربه کاربری را فراهم میکند. WebUI به همراه ایمیج پیشفرض ارائه میشود. نیازی به فعالسازی هیچ قابلیتی یا نصب لایسنس روی دستگاه نیست. شما میتوانید از WebUI برای ایجاد پیکربندیهای روز صفر (day-0) و روز اول (day-1) استفاده کنید و پس از آن، بدون نیاز به دانش کار با رابط خط فرمان (CLI)، دستگاه را نظارت و عیبیابی کنید.
مشخصات فنی
جدول 9. مشخصات فنی (Specifications)
آیتم | مشخصات |
استانداردهای بیسیم | IEEE 802.11a, 802.11b, 802.11g, 802.11d, WMM/802.11e, 802.11h,802.11n, 802.11k, 802.11r, 802.11u, 802.11w, 802.11ac Wave1 and Wave2, 802.11ax |
استانداردهای سیمی، سوئیچینگ و مسیریابی | IEEE 802.3 10BASE-T, IEEE 802.3u 100BASE-TX, 1000BASE-T. 1000BASE-SX, 1000-BASE-LH, IEEE 802.1Q VLAN tagging, 802.1AX Link Aggregation |
استانداردهای داده | ● RFC 768 User Datagram Protocol (UDP) ● RFC 791 IP ● RFC 2460 IPv6 ● RFC 792 Internet Control Message Protocol (ICMP) ● RFC 793 TCP ● RFC 826 Address Resolution Protocol (ARP) ● RFC 1122 Requirements for Internet Hosts ● RFC 1519 Classless Interdomain Routing (CIDR) ● RFC 1542 Bootstrap Protocol (BOOTP) ● RFC 2131 Dynamic Host Configuration Protocol (DHCP) ● RFC 5415 Control and Provisioning of Wireless Access Points (CAPWAP) Protocol ● RFC 5416 CAPWAP Binding for 802.11 |
استانداردهای امنیتی | ● Wi-Fi Protected Access (WPA) ● IEEE 802.11i (WPA2, RSN) ● Wi-Fi Protected Access 3 (WPA3) ● RFC 1321 MD5 Message-Digest Algorithm ● RFC 1851 Encapsulating Security Payload (ESP) Triple DES (3DES) Transform ● RFC 2104 HMAC: Keyed-Hashing for Message Authentication ● RFC 2246 TLS Protocol Version 1.0 ● RFC 2401 Security Architecture for the Internet Protocol ● RFC 2403 HMAC-MD5-96 within ESP and AH ● RFC 2404 HMAC-SHA-1-96 within ESP and AH ● RFC 2405 ESP DES-CBC Cipher Algorithm with Explicit IV ● RFC 2407 Interpretation for Internet Security Association Key Management Protocol (ISAKMP) ● RFC 2408 ISAKMP ● RFC 2409 Internet Key Exchange (IKE) ● RFC 2451 ESP CBC-Mode Cipher Algorithms ● RFC 3280 Internet X.509 Public Key Infrastructure (PKI) Certificate and Certificate Revocation List (CRL) Profile ● RFC 4347 Datagram Transport Layer Security (DTLS) ● RFC 5246 TLS Protocol Version 1.2 |
استانداردهای رمزنگاری | ● Static Wired Equivalent Privacy (WEP) RC4 40, 104 and 128 bits ● Advanced Encryption Standard (AES): Cipher Block Chaining (CBC), Counter with CBC-MAC (CCM), Counter with CBC Message Authentication Code Protocol (CCMP) ● Data Encryption Standard (DES): DES-CBC, 3DES ● Secure Sockets Layer (SSL) and Transport Layer Security (TLS): RC4 128-bit and RSA 1024- and 2048-bit ● DTLS: AES-CBC ● IPsec: DES-CBC, 3DES, AES-CBC ● 802.1AE MACsec encryption |
استانداردهای احراز هویت، مجوزدهی و حسابرسی (AAA) | ● IEEE 802.1X ● RFC 2548 Microsoft Vendor-Specific RADIUS Attributes ● RFC 2716 Point-to-Point Protocol (PPP) Extensible Authentication Protocol (EAP)-TLS ● RFC 2865 RADIUS Authentication ● RFC 2866 RADIUS Accounting ● RFC 2867 RADIUS Tunnel Accounting ● RFC 2869 RADIUS Extensions ● RFC 3576 Dynamic Authorization Extensions to RADIUS ● RFC 5176 Dynamic Authorization Extensions to RADIUS ● RFC 3579 RADIUS Support for EAP ● RFC 3580 IEEE 802.1X RADIUS Guidelines ● RFC 3748 Extensible Authentication Protocol (EAP) ● احراز هویت مبتنی بر وب ● پشتیبانی TACACS برای کاربران مدیریتی |
استانداردهای مدیریتی | ● Simple Network Management Protocol (SNMP) v1, v2c, v3 ● RFC 854 Telnet ● RFC 1155 Management Information for TCP/IP-based Internets ● RFC 1156 MIB ● RFC 1157 SNMP ● RFC 1213 SNMP MIB II ● RFC 1350 Trivial File Transfer Protocol (TFTP) ● RFC 1643 Ethernet MIB ● RFC 2030 Simple Network Time Protocol (SNTP) ● RFC 2616 HTTP ● RFC 2665 Ethernet-Like Interface Types MIB ● RFC 2674 Definitions of Managed Objects for Bridges with Traffic Classes, Multicast Filtering, and Virtual Extensions ● RFC 2819 Remote Monitoring (RMON) MIB ● RFC 2863 Interfaces Group MIB ● RFC 3164 Syslog ● RFC 3414 User-Based Security Model (USM) for SNMPv3 ● RFC 3418 MIB for SNMP ● RFC 3636 Definitions of Managed Objects for IEEE 802.3 MAUs ● RFC 4741 Base NETCONF protocol ● RFC 4742 NETCONF over SSH ● RFC 6241 NETCONF ● RFC 6242 NETCONF over SSH ● RFC 5277 NETCONF event notifications ● RFC 5717 Partial Lock Remote Procedure Call ● RFC 6243 With-Defaults capability for NETCONF ● RFC 6020 YANG ● Cisco private MIBs |
رابطهای مدیریتی | ● مبتنی بر وب: HTTP/HTTPS ● رابط خط فرمان (CLI): Telnet, Secure Shell (SSH) Protocol, پورت سریال ● SNMP ● NETCONF |
درایوهای دیسک سخت (HDD) | ● درایو حالت جامد (SSD) SATA ● 240 گیگابایت حافظه |
شرایط محیطی پشتیبانی شده | دمای عملیاتی: ● عادی: 0 تا 40 درجه سانتیگراد (32 تا 104 درجه فارنهایت) ● کوتاهمدت: 0 تا 50 درجه سانتیگراد (32 تا 122 درجه فارنهایت) دمای غیرعملیاتی: ● -40 تا 65 درجه سانتیگراد (-104 تا 149 درجه فارنهایت) رطوبت عملیاتی: ● اسمی: 10% تا 90% بدون میعان ● کوتاهمدت: 5% تا 90% بدون میعان رطوبت دمای غیرعملیاتی: ● 5% تا 93% در 82 درجه فارنهایت (28 درجه سانتیگراد) ارتفاع عملیاتی: ● عملکرد دستگاه: 0 تا 3000 متر (0 تا 10,000 فوت) ● غیرعملیاتی دستگاه: 0 تا 12,192 متر (0 تا 40,000 فوت) ورودی الکتریکی: ● محدوده فرکانس ورودی AC: 47 تا 63 هرتز ● محدوده ورودی AC: 90 تا 264 ولت AC با AC PEM ● 1100 وات AC با منبع تغذیه اضافی اختیاری (قابل تعویض در حین کار) حداکثر توان: 381 وات اتلاف حرارت: 1300 BTU/hr اندازهگیری سطح توان صوتی: ● سطح توان صوتی A-weighted برابر با 74.1 LpAm (dBA) در دمای 27 درجه سانتیگراد عملکرد اسمی |
انطباق با مقررات | ایمنی: ● UL/CSA 60950-1 ● IEC/EN 60950-1 ● AS/NZS 60950.1 ● CAN/CSA-C22.2 No. 60950-1 |
EMC – انتشار: ● FCC 47CFR15 ● AS/NZS CISPR 22 ● CISPR 22 ● EN55022/EN55032 (EMI-1) ● ICES-003 ● VCCI ● KN 32 (EMI-2) ● CNS-13438 | کلاس A |
EMC – انتشار: ● EN61000-3-2 Power Line Harmonics (EMI-3) ● EN61000-3-3 Voltage Changes, Fluctuations, and Flicker (EMI-3) | |
EMC – ایمنی: ● IEC/EN61000-4-2 Electrostatic Discharge Immunity ● IEC/EN61000-4-3 Radiated Immunity ● IEC/EN61000-4-4 EFT-B Immunity (AC Power Leads) ● IEC/EN61000-4-4 EFT-B Immunity (DC Power Leads) ● IEC/EN61000-4-4 EFT-B Immunity (Signal Leads) ● IEC/EN61000-4-5 Surge AC Port ● IEC/EN61000-4-5 Surge DC Port ● IEC/EN61000-4-5 Surge Signal Port ● IEC/EN61000-4-6 Immunity to Conducted Disturbances ● IEC/EN61000-4-8 Power Frequency Magnetic Field Immunity ● IEC/EN61000-4-11 Voltage Dips, Short Interruptions, and Voltage Variations ● K35 (EMI-2) | |
EMC (ETSI/EN) ● EN 300 386 Telecommunications Network Equipment (EMC) (EMC-3) ● EN55022 Information Technology Equipment (Emissions) ● EN55024/CISPR 24 Information Technology Equipment (Immunity) ● EN50082-1/EN61000-6-1 Generic Immunity Standard (EMC-4) |
الزامات نرمافزاری (Software requirements)
سوئیچ Cisco Catalyst 9800-40 با نرمافزار Cisco IOS XE نسخه 16.10.1 یا بالاتر اجرا میشود. این نسخه نرمافزاری شامل تمامی ویژگیهایی است که پیشتر در بخش مزایای پلتفرم (Platform Benefits) ذکر شد.
جدول 10. حداقل نیازمندیهای نرمافزاری
مدل | توضیحات | حداقل نرمافزار مورد نیاز |
C9800-40-K9 | کنترلر وایرلس Cisco Catalyst 9800-40 | نرمافزار Cisco IOS XE نسخه 16.10.1 |
لایسنسینگ (Licensing)
برای راهاندازی اولیه کنترلر وایرلس (Wireless Controller) سری Cisco Catalyst 9800 به هیچ مجوزی (License) نیاز نیست. با این حال، برای اتصال هرگونه اکسس پوینت (Access Point) به کنترلر، اشتراکهای نرمافزاری Cisco DNA الزامی است. جهت برخورداری از حق اتصال به کنترلرهای سری 9800، هر اکسس پوینت نیازمند یک مجوز اشتراک Cisco DNA است.
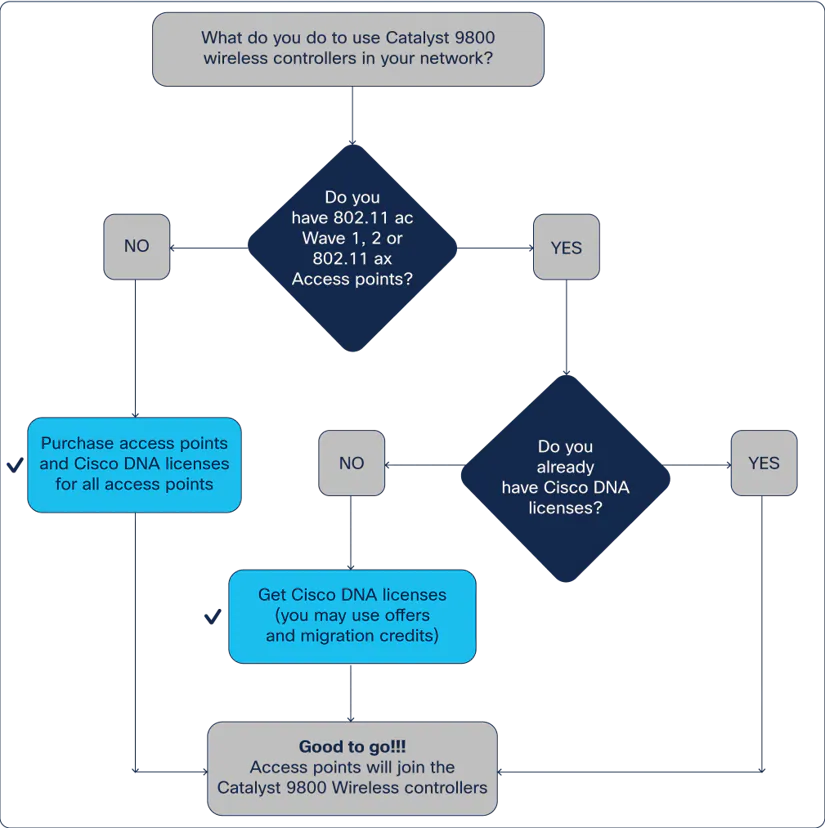
تعیین الزامات مجوز (License) برای اکسس پوینتهایی (Access Points) که به کنترلرهای بیسیم سری Cisco Catalyst 9800 متصل میشوند
نقاط دسترسی (Access Points) که به سری Cisco Catalyst 9800 متصل میشوند، دارای بستههای اشتراک نرمافزاری جدید و سادهسازیشده هستند.
آنها از هر دو سطح نرمافزار Cisco DNA پشتیبانی میکنند: Cisco DNA Essentials و Cisco DNA Advantage.
اشتراکهای نرمافزاری Cisco DNA، نوآوریهای سیسکو را در اکسس پوینت (Access Point) ارائه میدهند. این اشتراکها همچنین شامل گزینههای لایسنس دائمی Network Essentials و Network Advantage هستند که اصول اولیه شبکه (Wireless Fundamentals) مانند احراز هویت 802.1X، کیفیت خدمات (QoS) و پیکربندی خودکار (PnP)؛ تلهمتری (Telemetry) و قابلیت مشاهده (Visibility)؛ و ورود یکپارچه (Single Sign-On) و همچنین کنترلهای امنیتی را پوشش میدهند.
نرمافزار اشتراکی Cisco DNA باید برای یک دوره اشتراک 3، 5 یا 7 ساله خریداری شود. پس از انقضای اشتراک، ویژگیهای Cisco DNA غیرفعال میشوند، در حالی که ویژگیهای Network Essentials و Network Advantage همچنان باقی خواهند ماند.
برای مشاهده لیست کامل ویژگیهای نرمافزار Cisco DNA، شامل مجوزهای دائمی Network Essentials و Network Advantage، لطفاً به ماتریس ویژگیها مراجعه کنید:https://www.cisco.com/c/m/en_us/products/software/dna-subscription-wireless/en-sw-sub-matrix-wireless.html?oid=porew018984.
دو حالت برای لایسنسدهی (Licensing) در دسترس است:
● مدل لایسنسدهی Cisco Smart Licensing یک مدل منعطف است که روشی آسانتر، سریعتر و راحتتر برای خرید و مدیریت نرمافزار در سراسر سبد محصولات Cisco و سازمان شما فراهم میکند. این مدل کاملاً امن است و شما بر دسترسی کاربران کنترل کامل دارید. با استفاده از Smart Licensing از مزایای زیر بهرهمند میشوید:
◦ فعالسازی آسان: لایسنسینگ هوشمند (Smart Licensing) مجموعهای از لایسنسهای نرمافزاری ایجاد میکند که در کل سازمان قابل استفاده هستند؛ دیگر نیازی به PAKها (کلیدهای فعالسازی محصول) نیست.
◦ مدیریت یکپارچه: Cisco License Central (CLC) دید کاملی از تمامی محصولات و خدمات Cisco شما را در یک پورتال با کاربری آسان فراهم میکند تا همیشه از داراییها و میزان استفاده خود مطلع باشید.
◦ انعطافپذیری در لایسنس (License Flexibility): نرمافزار شما به سختافزار خاصی محدود (Node-locked) نیست، بنابراین میتوانید به راحتی از لایسنسها استفاده کرده و در صورت نیاز آنها را انتقال دهید.
برای استفاده از Smart Licensing، ابتدا باید یک Smart Account در Cisco License Central راهاندازی کنید.
برای مشاهده جزئیات بیشتر در مورد لایسنسینگ (Licensing) سیسکو، به این بخش مراجعه کنید:مرکز لایسنسینگ (Licensing Hub).
● رزرو اختصاصی لایسنس (SLR) قابلیتی است که در شبکههای با امنیت بالا استفاده میشود.
چهار سطح مجوز (License) در کنترلرهای وایرلس سری Cisco Catalyst 9800 پشتیبانی میشود. این کنترلرها میتوانند برای عملکرد در هر یک از این چهار سطح پیکربندی شوند.
● Cisco DNA Essentials: در این سطح، مجموعه ویژگیهای Cisco DNA Essentials پشتیبانی خواهد شد.
● Cisco DNA Advantage: در این سطح، مجموعه ویژگیهای Cisco DNA Advantage پشتیبانی خواهد شد.
● NE: در این سطح، مجموعه ویژگیهای Network Essentials پشتیبانی میشود. این قابلیت با Cisco DNA Essentials در دسترس است.
● NA: در این سطح، مجموعه ویژگیهای Network Advantage پشتیبانی میشود. این قابلیت با Cisco DNA Advantage در دسترس است.
برای مشتریانی که Cisco DNA Essentials را خریداری میکنند، Network Essentials پشتیبانی شده و حتی پس از انقضای دوره اشتراک (Term Expiration) به عملکرد خود ادامه خواهد داد. همچنین برای مشتریانی که Cisco DNA Advantage را خریداری میکنند، Network Advantage پشتیبانی شده و حتی پس از انقضای دوره اشتراک (Term Expiration) به عملکرد خود ادامه خواهد داد.
راهاندازی اولیه کنترلر (Controller) در سطح Cisco DNA Advantage خواهد بود.
برای پرسشها، با گروه ایمیل لایسنسینگ کنترلرهای بیسیم سری Cisco Catalyst 9800 تماس بگیرید
ask-catalyst 9800 licensing.
مدیریت لایسنسها با استفاده از Smart Accounts
ایجاد حسابهای هوشمند (Smart Accounts) با استفاده از Cisco Smart Software Manager (SSM) به شما امکان میدهد تا دستگاهها و بستههای لایسنس را سفارش داده و همچنین لایسنسهای نرمافزاری خود را از طریق یک وبسایت متمرکز مدیریت کنید. https://www.cisco.com/go/smartaccounts.
اطلاعات سفارشگذاری
جدول 12. اطلاعات سفارش
نوع | شناسه محصول (Product ID) | توضیحات |
کنترلر | C9800-40-K9 | کنترلر وایرلس Cisco Catalyst 9800-40 |
LIC-C9800-DTLS-K9 | لایسنس DTLS برای کنترلر وایرلس سری Cisco Catalyst 9800 | |
لوازم جانبی، قطعات یدکی | C9800-AC-750W R= | منبع تغذیه 750 وات AC برای Cisco Catalyst 9800-40 با جریان هوای معکوس |
| مدل | C9800-40-K9 |
| دسته | Cisco Wireless LAN Products |
| زیردسته | Catalyst Wireless LAN Controller: C980040 |
| توضیحات | Cisco Catalyst 9800-40 Wireless Controller |
| قیمت | 43,215.00 دلار |
| آخرین بروزرسانی | دوشنبه ۱۸ مرداد ۱۴۰۰ |