سوییچ مترو ME-3400E-24TS-M سیسکو
- اطلاعات مربوط به لیست قیمت جهانی (GPL - Global Price List)
-
مدل: ME-3400E-24TS-M
-
توضیحات:
-
قیمت: دلارآخرین بروزرسانی:
- اطلاعات مربوط به تاریخ های پایان فروش و پایان پشتیبانی فنی (EOL/EOS - End-of-Sale and End-of-Life)
- تاریخ معرفی محصول:
- تاریخ پایان فروش:
- تاریخ پایان پشتیبانی:
سوئیچهای دسترسی اترنت سری Cisco ME 3400E، نسل جدیدی از راهکارهای طراحیشده اختصاصی برای ارائهدهندگان خدمات (Service Providers) هستند. این دستگاهها با تکیه بر زیرساخت سری پرکاربرد Cisco ME 3400، به عنوان تجهیزات مستقر در محل مشتری (CPE) عمل کرده و از سرویسهای لایه 2 (Layer 2) و لایه 3 (Layer 3) پشتیبانی میکنند. این سوئیچها برای پاسخگویی به نیازهای سختگیرانه شبکه اترنت مخابراتی (Carrier Ethernet) مدرن مهندسی شدهاند و بر چهار رکن حیاتی تمرکز دارند: در دسترس بودن (Availability)، انعطافپذیری (Flexibility)، قابلیت مدیریت (Manageability) و امنیت (Security).
این سوئیچها بهویژه برای سرویسهای VPN با معماری Ethernet-to-the-Business (ETTB) بسیار مناسب هستند و با ارائه فرم فاکتور (Form Factor) فشرده، گزینهای ایدهآل برای محیطهای دارای محدودیت فضا مانند ساختمانهای اداری یا مجتمعهای مسکونی محسوب میشوند. این سری با فراهم کردن اترنت گیگابیتی (Gigabit Ethernet) با سرعت سیم (Wire-speed) و گواهینامههای استاندارد صنعتی، به ارائهدهندگان خدمات کمک میکند تا شبکههای خود را توسعه دهند، هزینههای عملیاتی (Operational Expenses) را کاهش دهند و اتصالی با کارایی بالا (High-performance) را به مشتریان سازمانی و خانگی ارائه نمایند.
نمای کلی محصول
سری Cisco ME 3400E در سه پیکربندی اصلی برای پاسخگویی به نیازهای مختلف استقرار (Deployment) عرضه میشود. مدل Cisco ME 3400EG-12CS دارای 12 پورت دو منظوره (Dual-purpose) و چهار آپلینک (Uplink) SFP با واحدهای منبع تغذیه و فن ماژولار است. مدل Cisco ME 3400EG-2CS یک واحد کوچکتر با منبع تغذیه ثابت است که شامل دو پورت دو منظوره و دو آپلینک SFP میباشد. در نهایت، مدل Cisco ME 3400E-24TS دارای 24 پورت فست اترنت (Fast Ethernet) با دو آپلینک دو منظوره و اسلاتهای ماژولار برای منبع تغذیه و فن است.
برای ارائه مدل «پرداخت به میزان رشد» (pay-as-you-grow)، شرکت Cisco دو ایمیج نرمافزاری متمایز ارائه میدهد: METROACCESS و METROIPACCESS. ایمیج METROACCESS برای سرویسهای پیشرفته لایه 2 شبکه خصوصی مجازی (Layer 2 VPN) طراحی شده است که شامل کیفیت خدمات (QoS) و امنیت قدرتمند میباشد. ایمیج METROIPACCESS این قابلیتها را گسترش داده و شامل پروتکلهای مسیریابی پیشرفته لایه 3، Multi-VRF CE و مسیریابی مبتنی بر سیاست (Policy Based Routing) میشود. این انعطافپذیری به ارائهدهندگان خدمات اجازه میدهد تا ضمن استانداردسازی سختافزار خود، با تکامل پیشنهادات خدماتی، ویژگیهای نرمافزاری را ارتقا دهند که در نهایت منجر به سادهسازی آموزش و مدیریت موجودی (Inventory Management) میگردد.
ویژگیها و مزایا
- در دسترس بودن سرویس (Service Availability):شامل منابع تغذیه و ماژولهای فن با قابلیت جایگزینی در محل (Field-replaceable) و افزونه، به همراه پروتکلهایی مانند Flexlink، پروتکل اترنت تابآور (REP) و HSRP برای تضمین زمان سوئیچینگ (Failover) کمتر از 50 میلیثانیه و پایداری بالای شبکه.
- انعطافپذیری سرویس (Service Flexibility):پشتیبانی از ترجمه 1:1 VLAN و Selective QinQ، که به ارائهدهندگان خدمات اجازه میدهد چندین سرویس Ethernet Private Line (EPL) یا Virtual Private Line (EVPL) را بر روی یک رابط کاربری شبکه (UNI) ارائه دهند.
- مدیریتپذیری سرویس (Service Manageability):دارای ابزارهای جامع OAM&P مانند IEEE 802.1ag، 802.3ah و Y.1731 که امکان نظارت از راه دور، عیبیابی و تشخیص خطا را فراهم کرده و نیاز به بازدیدهای حضوری را به میزان قابل توجهی کاهش میدهد.
- امنیت سرویس (Service Security):ارائه معماری امنیتی سه لایه شامل سطوح مشترک، سوئیچ و شبکه، با استفاده از قابلیتهایی نظیر DHCP Snooping، بازرسی پویای ARP (Dynamic ARP Inspection)، IP Source Guard و امنیت صفحه کنترل (Control Plane Security) برای جلوگیری از حملات مخرب.
- تفکیک هوشمند (Intelligent Demarcation):ارائه قابلیتهای پیشرفته بازگشت ترافیک (Loopback) و عیبیابی که به ارائهدهندگان خدمات امکان میدهد مدارها را مستقیماً در محل مشتری نظارت و مدیریت کنند.
- مسیریابی با کارایی بالا (High-Performance Routing):ارائه اترنت گیگابیتی با سرعت سیم (Wire-speed) به همراه پشتیبانی از پروتکلهای پیشرفته مسیریابی IP (مانند OSPF، EIGRP، IS-IS، BGPv4) و قابلیت IPv6 برای پاسخگویی به نیازهای رو به رشد پهنای باند (Bandwidth) و مقیاسپذیری (Scalability).
- پشتیبانی از Mobile Backhaul:طراحی شده با محدودههای دمایی گسترده و گزینههای تغذیه DC، که این سوئیچها را برای استقرار در ایستگاههای مخابراتی دورافتاده بسیار مقاوم میسازد.
- بهرهوری عملیاتی (Operational Efficiency):کانکتورهای با دسترسی از جلو، نصب را ساده کرده و ابزارهای پیکربندی خودکار (Auto-config مبتنی بر DHCP) و قابلیت بازگشت به پیکربندی قبلی (Configuration Rollback)، فرآیند استقرار و نگهداری را تسهیل میکنند.
سوئیچهای دسترسی اترنت سری Cisco ME 3400E، نسل جدیدی از تجهیزات لایه 2 و لایه 3 مستقر در محل مشتری (CPE) برای ارائهدهندگان خدمات (Service Providers) هستند. طراحی این سوئیچها بر پایه سوئیچهای دسترسی اترنت پرکاربرد سری Cisco ME 3400 انجام شده است. سری Cisco ME 3400E به ارائهدهندگان خدمات کمک میکند تا چهار ویژگی کلیدی و ضروری برای نسل جدید خدمات اترنت مخابراتی (Carrier Ethernet) را ارائه دهند: در دسترس بودن (Availability)، انعطافپذیری (Flexibility)، قابلیت مدیریت (Manageability) و امنیت (Security).
بررسی اجمالی محصول
سری Cisco ME 3400E با برخورداری از ویژگیهای مناسب برای ارائهدهندگان خدمات (Service Provider)، نسل دوم سوئیچهای دسترسی (Access Switch) سیسکو است که برای سرویسهای VPN با عنوان Ethernet-to-the-Business (ETTB) بهینهسازی شده است. این سری، دسترسی بالا (High Availability) و انعطافپذیری در سرویس را برای پیادهسازیهای دسترسی تجاری در شبکه Carrier Ethernet فراهم میکند. سری Cisco ME 3400E بهصورت پیشفرض با ویژگیهای پیشرفته سرویسهای لایه 2 VPN عرضه میشود و امکان ارتقا به سرویسهای لایه 3 VPN را نیز دارد؛ این امر به ارائهدهندگان خدمات، یک راهکار VPN تجاری آمادهبهکار (Out-of-the-box) ارائه میدهد که برای پاسخگویی به نیازهای آتی، قابلیت مقیاسپذیری (Scalability) دارد.
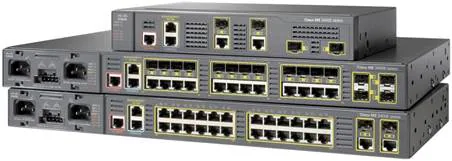
سری Cisco ME 3400E (شکل 1) شامل پیکربندیهای زیر است:
●شاسی Cisco ME 3400EG-12CS (با شماره قطعه ME-3400EG-12CS-M) دارای 12 پورت دو منظوره (10/100/1000 و SFP)، چهار پورت آپلینک (Uplink) از نوع SFP و دو اسلات برای منبع تغذیه ماژولار و واحد فن با قابلیت تعویض در محل (Field-replaceable)
●شاسی Cisco ME 3400EG-2CS (با شماره قطعه ME-3400EG-2CS-A) دارای دو پورت دو منظوره (10/100/1000 و SFP)، دو آپلینک (Uplink) SFP و یک منبع تغذیه AC یکپارچه
●شاسی Cisco ME 3400E-24TS (با شماره قطعه ME-3400E-24TS-M) دارای 24 پورت اترنت 10/100، دو آپلینک (Uplink) دو منظوره (10/100/1000 و SFP) و دو اسلات برای منبع تغذیه و واحد فن ماژولار با قابلیت تعویض در محل (Field-replaceable)
سری Cisco ME 3400E دو ایمیج نرمافزاری متفاوت از Cisco IOS را ارائه میدهد. ایمیج METROACCESS قابلیتهای پیشرفته کیفیت خدمات (QoS)، محدودسازی نرخ (Rate Limiting)، کنترل قوی مالتیکست (Multicast) و ویژگیهای امنیتی جامع را فراهم میکند. علاوه بر این، ایمیج METROACCESS شامل مجموعهای غنی از ویژگیهای دسترسی Carrier Ethernet از جمله 802.1Q Tunneling، تونلزنی پروتکل لایه 2 (L2PT) و Flexlink است. ایمیج METROIPACCESS ویژگیهای پیشرفته لایه 3 (Layer 3) مانند پشتیبانی از پروتکلهای مسیریابی پیشرفته IP، مسیریابی و فورواردینگ چندگانه VPN در لبه مشتری (Multi-VRF CE) و مسیریابی مبتنی بر سیاست (PBR) را به آن میافزاید.
پورتهای اترنت گیگابیتی مبتنی بر SFP، از طیف گستردهای از فرستنده-گیرندههای (Transceiver) SFP شامل 100BASE، 1000BASE، مالتیپلکسسازی تقسیم طول موج درشت (CWDM) و مالتیپلکسسازی تقسیم طول موج متراکم (DWDM) پشتیبانی میکنند. این پورتها همچنین از کابل اتصال متقابل Cisco Catalyst 3560 SFP برای برقراری یک اتصال نقطه-به-نقطه (Point-to-Point) اترنت گیگابیتی با هزینه پایین پشتیبانی میکنند.
سختافزار مناسب برای ارائهدهندگان خدمات (Service Provider)
از آنجایی که سوئیچهای دسترسی اترنت مخابراتی (Carrier Ethernet) معمولاً در فضاهای کوچک ساختمانهای اداری یا آپارتمانها مستقر میشوند، سری Cisco ME 3400E با فرم فاکتور (Form Factor) فشرده و گزینههای نصب منعطف ارائه شده است. علاوه بر این، سری Cisco ME 3400E دارای تمامی کانکتورها در پنل جلویی است تا نصب در محل و عیبیابی (Troubleshooting) سادهتر شود. برای کمک به تضمین انطباق با استانداردهای صنعت، سری Cisco ME 3400E موفق به دریافت گواهینامههای Network Equipment Building Standards Level 3 (NEBS3) و ETSI شده است.
خدمات استاندارد صنعتی (Industry-Standard)
اترنت مخابراتی (Carrier Ethernet) یک حوزه رشد عظیم برای خدمات ارتباطی نوظهور است. این فناوری نسبتاً ساده، مقرونبهصرفه و آشنا، که مهاجرت آن به شبکه گسترده (WAN) منجر به ایجاد اتصالات شبکه منعطفتر و در عین حال کاهش هزینههای کلی فناوری اطلاعات (IT) میشود. سری Cisco ME 3400E دارای گواهینامه Metro Ethernet Forum (MEF) 9 و 14 برای پشتیبانی از خدمات لایه 2 (Layer 2) استاندارد صنعتی و ویژگیهای کیفیت خدمات (QoS) است.
گیگابیت اترنت (Gigabit Ethernet)
با افزایش روزافزون تقاضای برنامههای کاربردی برای پهنای باند (Bandwidth) بیشتر، مشتریان سازمانی و خانگی خواهان سرعت دسترسی بیش از 100 مگابیت بر ثانیه هستند. برای پاسخگویی به این نیاز، سری Cisco ME 3400E اترنت گیگابیتی (Gigabit Ethernet) با سرعت سیم (Wire-speed) و تمامی عملکردهای اترنت مخابراتی (Carrier Ethernet) را ارائه میدهد. اترنت گیگابیتی با سرعت 1000 مگابیت بر ثانیه، پهنای باند (Bandwidth) لازم برای برآورده کردن نیازهای جدید و در حال تحول شبکه، رفع گلوگاهها و افزایش کارایی (Performance) را فراهم کرده و در عین حال از سرمایهگذاری انجامشده در زیرساختهای موجود محافظت میکند.
نرمافزار اختصاصی برای Carrier Ethernet
نرمافزار سری Cisco ME 3400E بهطور اختصاصی برای بازار اترنت مخابراتی (Carrier Ethernet) طراحی شده است. ویژگیهای جدید متعدد، سری Cisco ME 3400E را به سوئیچ دسترسی (Access Switch) بهینه برای ارائهدهندگان خدمات تبدیل کرده است. بسیاری از رفتارهای پیشفرض در سری Cisco ME 3400E با سوئیچهای اترنت سنتی متفاوت است که این امر پیکربندی، مدیریت، امنیت و عیبیابی (Troubleshooting) سری Cisco ME 3400E را آسانتر میسازد.
UNI/ENI/NNI
نرمافزار سری Cisco ME 3400E مفهوم رابط کاربری شبکه/رابط شبکه پیشرفته/رابط گره شبکه (UNI/ENI/NNI) را برای سوئیچهای دسترسی اترنت معرفی میکند. از آنجایی که این نرمافزار میتواند کاربرد هر پورت را شناسایی کند، قادر است رفتارهای پیشفرض قدرتمند بسیاری را ارائه دهد. جدول 1 برخی از رفتارهای اصلی و مزایای UNI/ENI/NNI را فهرست میکند.
جدول 1. رفتارهای پیشفرض UNI/ENI/NNI
رفتارهای پیشفرض | مزایا |
وضعیت پیشفرض UNI/ENI: غیرفعال (Down) | پورتها باید پیش از دریافت سرویس توسط مشتری، توسط ارائهدهنده خدمات فعال شوند. |
وضعیت پیشفرض UNI/ENI: بدون سوئیچینگ محلی (No local switching) | رفتار مشابه مدار (Circuit-like)، از مشتریان در برابر یکدیگر محافظت میکند. |
وضعیت پیشفرض UNI/ENI: امنیت صفحه کنترل (Control plane) قابل پیکربندی فعال است | بستههای صفحه کنترل که از سمت UNI/ENI وارد میشوند، بهصورت پیشفرض در سطح سختافزار برای محافظت در برابر حملات منع سرویس (DoS) حذف میشوند. برخلاف پورتهای UNI، پورتهای ENI به ارائهدهندگان خدمات این انعطافپذیری را میدهند که ترافیک صفحه کنترل مشتری را بهصورت انتخابی برای پروتکلهای لایه 2 شامل Cisco Discovery Protocol، Link Layer Discovery Protocol (LLDP)، Link Aggregation Control Protocol (LACP)، Port Aggregation Protocol (PAgP) و Spanning Tree Protocol، حذف یا با آنها همتا (Peer) شوند. |
وضعیت پیشفرض NNI: فعال (Up) | امکان پیکربندی خودکار سوئیچ از طریق پروتکل پیکربندی پویای میزبان (DHCP) یا سرور BOOTP را فراهم میکند. |
گزینههای استقرار منعطف برای ویژگیهای نرمافزاری (Software Features)
سری Cisco ME 3400E دو تصویر نرمافزاری متفاوت از Cisco IOS Software شامل METROACCESS و METROIPACCESS ارائه میدهد که گزینههای ارتقای مقرونبهصرفه و «پرداخت به میزان رشد» (pay-as-you-grow) را برای ارائهدهندگان خدمات که سرویسهای متعددی را مستقر میکنند، فراهم میسازد. ارائهدهندگان خدمات نیازی به پرداخت هزینه برای ویژگیهایی که در حال حاضر به آنها نیاز ندارند ندارند و همچنان این امکان را دارند که در آینده با یک ارتقای نرمافزاری ساده، به آن ویژگیها دسترسی پیدا کنند.
پشتیبانی از چندین ایمیج نرمافزاری (Software Feature Images) به ارائهدهندگان خدمات اجازه میدهد تا از Cisco ME 3400E Series به عنوان استاندارد استفاده کنند، در هزینههای عملیاتی (Operating Expense) ناشی از انبار کردن محصولات متعدد صرفهجویی نمایند، آموزش تکنسینهای پشتیبانی را سادهتر کنند و پیچیدگیهای مربوط به پشتیبانی از محصولات مختلف برای سرویسهای گوناگون را کاهش دهند.
جدول 2، ویژگیهای کلیدی در ایمیجهای نرمافزار Cisco IOS برای سری Cisco ME 3400E را فهرست میکند.
توجه:از نسخه نرمافزاری Cisco IOS Software Release 12.2(60)EZ به بعد، ایمیج پایه مترو (metro base image) برای سوئیچ Cisco ME 3400E پشتیبانی میشود.
جدول 2. ویژگیهای کلیدی در ایمیجهای نرمافزاری Cisco IOS برای سری Cisco ME 3400E
METROBASE | METROACCESS | METROIPACCESS |
UNI/ENI/NNI | تمام ویژگیهای METROBASE | تمام ویژگیهای METROACCESS به علاوه: |
فیلترینگ و محدودسازی (Throttling) پروتکل مدیریت گروه اینترنت (IGMP) | تونلزنی 802.1Q، L2PT | مسیریابی ایستا (Static routing) |
ثبت VLAN چندپخشی (MVR) | عملیات، مدیریت و نگهداری اترنت (Ethernet OAM) شامل (802.1ag, 802.3ah, E-LMI) | قابلیت Multi-VRF CE (VRF-lite) |
کیفیت خدمات (QoS) پیشرفته | مدیریت خطا و پایش عملکرد Y.1731 (اندازهگیری تأخیر) | مسیریابی مبتنی بر سیاست (PBR) |
امنیت قابل تنظیم صفحه کنترل (Control Plane) | یادگیری MAC قابل تنظیم به ازای هر VLAN | پروتکل RIP نسخههای 1 و 2 |
امنیت فایل پیکربندی | قابلیت Flexlink | پروتکلهای EIGRP، OSPF و IS-IS |
قابلیت DHCP snooping | بازرسی پویای ARP و محافظت از منبع IP (IP Source Guard) | پروتکل BGPv4 |
شبکه محلی مجازی خصوصی (Private VLAN) | پلیسگذاری (Policing) ورودی به ازای هر پورت و هر VLAN | قابلیت تنظیم NNI روی تمامی پورتها |
بازگشت به پیکربندی قبلی (Configuration rollback) | ردیابی وضعیت لینک (Link-State Tracking) | چندپخشی خاص منبع (Source Specific Multicast) |
پیکربندی خودکار و بهروزرسانی ایمیج مبتنی بر DHCP | پروتکل اترنت تابآور (REP) | نگاشت چندپخشی خاص منبع (Source Specific Multicast mapping) |
تخصیص صف قابل تنظیم برای صفحه کنترل (Control Plane) | سرویس توافقنامه سطح خدمات (SLA) اترنت با استفاده از TWAMP | پشتیبانی از چندپخشی برای VRF (mVRF-Lite) |
اعلانهای یادگیری و انقضای آدرس MAC | مدیریت رویداد تعبیهشده (Embedded Event Manager) | سرویسهای آگاه از VRF شامل (ARP, ping, SNMP, HSRP, uRPF syslog, traceroute, FTP, و TFTP) |
راهکارهایی برای خدمات دسترسی تجاری نسل آینده
سری Cisco ME 3400E برای کمک به ارائهدهندگان خدمات (Service Providers) جهت فراهمسازی در دسترس بودن سرویس (Service Availability)، انعطافپذیری سرویس (Service Flexibility)، مدیریتپذیری سرویس (Service Manageability) و امنیت سرویس (Service Security) برای دسترسی تجاری پیشرفته Carrier Ethernet طراحی شده است.
در دسترس بودن سرویس (Service Availability)
افزایش در دسترس بودن سرویس (Service Availability) یک نیاز حیاتی برای شبکههای ارائهدهنده خدمات است، زیرا اکثر مشتریان سازمانی انتظار دارند همان سطح از دسترسپذیری را که از شبکههای خط اجارهای (Leased-line Networks) دریافت میکنند، از Carrier Ethernet نیز داشته باشند. سری Cisco ME 3400E از منبع تغذیه یکپارچه و ماژولهای فن با قابلیت تعویض در محل (Field-replaceable) و افزونه (Redundant) پشتیبانی میکند. برای فعالسازی و عیبیابی سریع سرویسها، سری Cisco ME 3400E قابلیتهای بازگشت ترافیک (Traffic Loopback) را ارائه میدهد تا ارائهدهندگان خدمات بتوانند سرویسها را از راه دور تأیید و نظارت کنند. چهار ورودی هشدار خارجی به ارائهدهندگان خدمات اجازه میدهد تا قبل از وقوع خرابی، به سرعت نسبت به تغییرات در شرایط محیطی سوئیچ (Switch) واکنش نشان دهند.
برای افزایش هرچه بیشتر در دسترسپذیری سرویس (Service Availability) در سطح شبکه، سوئیچ Cisco ME 3400E قابلیتهای Flexlink برای بازگشت به مسیر جایگزین (Failover) در کمتر از 50 میلیثانیه، پروتکل اترنت تابآور (REP)، ردیابی وضعیت لینک (Link-State Tracking)، پروتکل درخت پوشای سریع IEEE 802.1w (RSTP)، پروتکل درخت پوشای سریع بهازای هر VLAN (PVRST+) و پروتکل روتر آمادهبهکار سیسکو (HSRP) را ارائه میدهد. این قابلیتها به ایجاد توپولوژیهای دارای افزونگی (Redundant) و مقاوم در برابر خطا (Failsafe) کمک میکنند. امنیت داخلی قدرتمند در سه لایه - شبکه، سوئیچ و مشترک - از تسلیم شدن دستگاه و شبکه در برابر حملات مخرب جلوگیری کرده و در نتیجه باعث افزایش زمان فعال بودن شبکه (Uptime) میشود.
پروتکل اترنت تابآور (REP) یک پروتکل اختصاصی Cisco است که جایگزینی برای پروتکل درخت پوشا (Spanning Tree Protocol) جهت کنترل حلقههای شبکه، مدیریت خرابی لینکها و بهبود زمان همگرایی (Convergence) ارائه میدهد. REP امکان همگرایی سریع و قابل پیشبینی را برای شبکههای لایه 2 فراهم میکند. علاوه بر این، REP از تعادل بار VLAN (VLAN load balancing) برای بهرهوری بهینه از لینکهای افزونه (Redundant links) پشتیبانی میکند.
انعطافپذیری سرویس (Service Flexibility)
با افزایش بهکارگیری فناوری Carrier Ethernet توسط سازمانها، تقاضا برای توانمندی ارائهدهندگان خدمات جهت عرضه سرویسهای جدید افزایش مییابد. سری Cisco ME 3400E قابلیت ترجمه VLAN به صورت 1:1 را ارائه میدهد که به مشتریان نهایی این انعطافپذیری (Flexibility) را میدهد تا VLANهای داخلی خود را بدون تأثیر بر شبکه اصلی ارائهدهنده خدمات انتخاب کنند. در برخی موارد، ارائهدهندگان خدمات نیاز دارند چندین سرویس EPL (Ethernet Private Line) را بر روی یک UNI (User Network Interface) واحد ارائه دهند؛ با استفاده از قابلیت Selective QinQ، سری Cisco ME 3400E به ارائهدهندگان خدمات کمک میکند تا چندین سرویس EVPL (Ethernet Virtual Private Line) را بر روی یک UNI واحد عرضه کنند. برای پشتیبانی از نیاز به سرویسهای سازمانی نسل جدید، مشتریان به دنبال قابلیتهای QoS بیشتری برای پشتیبانی از انواع مختلف برنامههای کاربردی (Applications) هستند؛ به منظور پاسخگویی به نیازهای سختگیرانه مشتریان در حوزه QoS، سری Cisco ME 3400E قابلیت پلیسر (Policer) دو-نرخه سه-رنگ (2-rate 3-color) را با آمار در سطح بایت در پورتهای ورودی (Ingress Ports) و نگاشت CoS از لایه داخلی به خارجی ارائه میدهد تا به ارائهدهندگان خدمات در عرضه سرویسهای متمایز با حاشیه سود بالا کمک کند.
قابلیت مدیریت سرویس (Service Manageability)
با توجه به شبکههای پیچیده امروزی، ارائهدهندگان خدمات همواره به دنبال راهکارهایی برای کاهش هزینههای عملیاتی (OpEx) و افزایش حاشیه سود هستند. سری Cisco ME 3400E ابزارهای زیر را برای کمک به ارائهدهندگان خدمات جهت سادهسازی مدیریت سرویسهای اترنت (Ethernet) خود فراهم میکند.
قابلیتهای بازگشت ترافیک (Traffic loopback) برای کمک به ارائهدهندگان خدمات جهت فعالسازی و عیبیابی سرویسهای جدید و موجود بدون نیاز به اعزام پرهزینه تکنسین. هشدار «dying gasp» برای قطع برق و چهار ورودی آلارم خارجی جهت تشخیص تغییرات در سایتهای از راه دور، به ارائهدهندگان خدمات کمک میکند تا سلامت تجهیزات خود را بهتر مدیریت کنند. همچنین، یک پورت مدیریت اترنت (Ethernet management port) دسترسی اختصاصی را برای ارائهدهندگان خدمات جهت نظارت و پیکربندی (Provision) سوئیچ فراهم میکند.
علاوه بر این، سری Cisco ME 3400E شامل قابلیتهای تشخیص آنلاین عمومی (Generic Online Diagnostics یا GOLD) و ثبت خطاهای داخلی (Onboard Failure Logging یا OBFL) است تا به ارائهدهندگان خدمات کمک کند از بروز مشکلات احتمالی پیش از وقوع جلوگیری کرده و در صورت بروز، به عیبیابی و تشخیص مسائل بپردازند. سری Cisco ME 3400E با بهرهگیری از ویژگیهایی نظیر مدیریت رویدادهای تعبیه شده (Embedded Event Manager یا EEM)، عملیات، مدیریت و نگهداری اترنت (Ethernet OAM) و بازتابسنج دامنه زمان (Time-Domain Reflectometer یا TDR)، مجموعهای جامع از ابزارها را برای کمک به ارائهدهندگان خدمات جهت مدیریت سرویسهای اترنت فراهم میکند.
امنیت سرویس (Service Security)
با گسترش شبکههای اترنت مخابراتی (Carrier Ethernet)، فراهم کردن همان سطح از امنیت که در سایر فناوریهای دسترسی وجود دارد، به یک چالش تبدیل شده است. سوئیچهای سری Cisco ME 3400E با ارائه امنیت سرویس در سه حوزه مشترکین (Subscriber)، سوئیچ (Switch) و شبکه (Network)، یک راهکار امنیتی جامع برای شبکههای دسترسی اترنت فراهم میکنند.
امنیت مشترکین (Subscriber security) به ایجاد حفاظت میان مشتریان کمک میکند. یکی از نگرانیهای اصلی در استفاده از یک دستگاه اشتراکی برای چندین مشتری، چگونگی جلوگیری از تأثیرگذاری مشتریان بر یکدیگر است. سری Cisco ME 3400E با چندین ویژگی مختلف به این نگرانی پاسخ میدهد. ویژگی UNI/NNI رفتاری شبیه به مدار (circuit-like) ایجاد میکند تا ترافیک مشتریان را از یکدیگر جدا سازد. قابلیتهای DHCP Snooping، Dynamic ARP Inspection و IP Source Guard به ارائهدهندگان خدمات کمک میکنند تا هر مشتری را بر اساس اطلاعات MAC، آدرس IP و پورت شناسایی کنند تا از جعل آدرسهای جعلی توسط کاربران مخرب و انجام حملات مرد میانی (man-in-the-middle attacks) جلوگیری شود.
امنیت سوئیچ (Switch security) به معنای محافظت از خود سوئیچ در برابر حملات است. سری Cisco ME 3400 ویژگیهایی را برای محافظت از پردازنده (CPU) و فایلهای پیکربندی (Configuration files) در برابر حملات ارائه میدهد. پردازنده (CPU) یک جزء حیاتی در سوئیچهای اترنت است که مسئولیت پروتکلهای کنترل فرآیند و بهروزرسانیهای مسیریابی (Routing updates) را بر عهده دارد؛ در صورت وقوع حمله منع سرویس (DoS attack)، پردازنده ممکن است این بستههای کنترلی را حذف کند که منجر به قطعی شبکه (Network outage) میشود. سایر ویژگیها مانند امنیت صفحه کنترل قابل پیکربندی (Configurable Control Plane Security) و کنترل طوفان (Storm Control)، از پردازنده در برابر حملات مخرب محافظت میکنند. ویژگی امنیت پورت (Port Security) به ارائهدهندگان خدمات اجازه میدهد تا تعداد آدرسهای مک (MAC addresses) مجاز برای هر مشترک را کنترل کنند که این امر محافظتی در برابر پر شدن حافظه سوئیچ (Switch memory) فراهم میآورد.
ویژگیهای امنیتی شبکه، تمامی ترافیک ورودی را فیلتر میکنند تا اطمینان حاصل شود که تنها ترافیک معتبر اجازه عبور از سوئیچ (Switch) را دارد. سوئیچهای سری Cisco ME 3400E دارای قابلیتهایی نظیر لیستهای کنترل دسترسی (ACLs) و احراز هویت IEEE 802.1x هستند تا کاربران و بستههایی (Packets) که مجاز به ارسال ترافیک از طریق سوئیچ (Switch) هستند را شناسایی کنند.
جدول 3، این ویژگیها و سایر قابلیتهای کلیدی راهکار امنیتی (Security Solution) را فهرست میکند.
جدول 3. ویژگیهای کلیدی برای هر بخش از راهکار امنیتی جامع (Comprehensive Security Solution)
امنیت مشترکین (Subscriber Security) | امنیت سوئیچ (Switch Security) | امنیت شبکه (Network Security) |
پیشفرض UNI/ENI: بدون سوئیچینگ محلی (Local Switching) | امنیت قابل پیکربندی صفحه کنترل (Control Plane) | لیستهای کنترل دسترسی (ACLs) |
قابلیتهای DHCP Snooping و IP Source Guard | کنترل طوفان (Storm Control) | استاندارد IEEE 802.1x |
بازرسی پویای ARP (Dynamic ARP Inspection) | امنیت پورت (Port Security) | پیشفرض UNI/ENI: پورت غیرفعال (Port down) |
شبکه محلی مجازی خصوصی (Private VLAN) | یادگیری MAC قابل پیکربندی به ازای هر VLAN | امنیت فایل پیکربندی (Configuration file) |
گزینههای مدیریت سوئیچ (Switch Management Options)
سری Cisco ME 3400E یک رابط خط فرمان (CLI) برتر برای پیکربندی دقیق ارائه میدهد. علاوه بر این، این سوئیچها از CiscoWorks و پروتکل مدیریت شبکه ساده (SNMP) برای مدیریت در سطح شبکه پشتیبانی میکنند. ارائهدهندگان خدمات میتوانند سری Cisco ME 3400 را به صورت شفاف در سیستمهای پشتیبانی عملیاتی (OSSs) خود ادغام کرده و امکان تأمین جریانمحور (flow-through provisioning) بهبودیافته را فراهم کنند.
ارائهدهندگان خدمات (Service providers) همچنین میتوانند Cisco ME 3400E Series را با استفاده از SNMP نسخههای 2 و 3 مدیریت کنند. مجموعهای جامع از MIBها برای ارائهدهندگان خدمات فراهم شده است تا بتوانند اطلاعات ترافیک را در Cisco ME 3400E Series جمعآوری کنند.
عملیات، مدیریت، نگهداری و تأمین (Provisioning) اترنت (Ethernet)
ظهور اترنت (Ethernet) به عنوان یک فناوری شبکه شهری (Metropolitan) و گسترده (WAN)، نیاز به مجموعهای جدید از پروتکلهای عملیات، مدیریت، نگهداری و تأمین (OAM&P) را شتاب بخشیده است. شبکههای ارائهدهنده خدمات (Service Provider) بزرگ و پیچیده هستند و پایگاه کاربری گستردهای دارند؛ این شبکهها اغلب شامل اپراتورهای متفاوتی هستند که باید برای ارائه خدمات سرتاسری (End-to-End) به مشتریان سازمانی با یکدیگر همکاری کنند. برای پاسخگویی به تقاضای مشتریان سازمانی، ارائهدهندگان خدمات باید میانگین زمان تعمیر (MTTR) را کاهش داده و در دسترس بودن سرویس (Service Availability) را افزایش دهند. ویژگیهای اترنت OAM&P به این چالشها پاسخ داده و ارائهدهندگان خدمات را قادر میسازد تا سرویسهایی در سطح مخابراتی (Carrier-grade) ارائه دهند.
سری Cisco ME 3400E از ابزارهای استاندارد صنعتی OAM&P شامل مدیریت خطای اتصال (Connectivity Fault Management) طبق استاندارد IEEE 802.1ag، اترنت در مایل اول (Ethernet First Mile) طبق استاندارد IEEE 802.3ah و پروتکل رابط مدیریت محلی اترنت (E-LMI) پشتیبانی میکند. ابزارهای IEEE 802.1ag برای نظارت و عیبیابی (Troubleshoot) شبکههای اترنت سرتاسری، به ارائهدهندگان خدمات این امکان را میدهند که اتصال را بررسی کرده، مشکلات شبکه را ایزوله کنند و مشتریان تحت تأثیر مشکلات شبکه را شناسایی نمایند. پروتکل E-LMI که توسط MEF توسعه یافته است، به ارائهدهندگان خدمات اجازه میدهد تا اطلاعات پیکربندی و وضعیت سرویس را به تجهیزات لبه مشتری (Customer-edge device) منتقل کنند. علاوه بر این، سری Cisco ME 3400E از استاندارد IEEE 802.3ah اترنت در مایل اول برای نظارت، اعلام خرابی از راه دور، لوپبک (Loopback) و شناسایی OAM در لینک بین تجهیزات مشتری و شبکه ارائهدهنده خدمات پشتیبانی میکند.
علاوه بر این، سری Cisco ME 3400E از استاندارد ITU-T Y.1731 پشتیبانی میکند که مدیریت خطا (Fault Management) را فراهم کرده و قابلیتهای IEEE 802.1ag را تکمیل مینماید. همچنین، سری Cisco ME 3400E از قابلیت اندازهگیری تأخیر (Delay Measurement) در استاندارد Y.1731 برای پایش عملکرد (Performance Monitoring) پشتیبانی میکند.
کاربردها
سوئیچهای سری Cisco ME 3400E به ارائهدهندگان خدمات کمک میکنند تا مجموعهای از خدمات سودآور و متمایز، از جمله سرویسهای VPN لایه 2 و لایه 3 را برای بازار ETTB ارائه دهند.
مرزبندی هوشمند اترنت (Intelligent Ethernet Demarcation)
با جایگزینی مدارهای TDM توسط مدارهای اترنت (Ethernet) در اتاقهای سیمکشی (Wiring Closets) سازمانها، نیاز به جایگزینی برای دستگاههای تعیین مرز (Demarcation Device) نیز احساس میشود. ارائهدهندگان خدمات (Service Providers) بهطور سنتی برای تفکیک مسئولیتهای مدیریتی به این نوع دستگاهها متکی بودهاند. یک دستگاه تعیین مرز (Demarcation Device) به ارائهدهندگان خدمات اجازه میدهد تا مدارها را تا داخل اتاق سیمکشی مشتری نظارت کرده و عیبیابی (Troubleshoot) کنند. سوئیچ (Switch) مدل Cisco ME 3400EG-2CS همین عملکرد را برای شبکههای مبتنی بر اترنت (Ethernet-based) ارائه میدهد. با پشتیبانی از ویژگیهای استاندارد صنعتی OAM&P اترنت و قابلیت بازگشت ترافیک (Traffic Loopback)، سوئیچ Cisco ME 3400EG-2CS به ارائهدهندگان خدمات امکان میدهد تا مدارهای اترنت را از راه دور نظارت و عیبیابی (Troubleshoot) کنند. این ویژگیها با کاهش تعداد دفعات مراجعه حضوری به سایت برای رفع مشکلات شبکه، هزینههای عملیاتی (Operating Expense) را برای ارائهدهندگان خدمات بهشدت کاهش میدهند. علاوه بر این، سوئیچ Cisco ME 3400EG-2CS همان ویژگیهای هوشمند نظیر کیفیت خدمات (QoS)، امنیت اترنت (Ethernet Security) و مالتیکست (Multicast) را مشابه سایر سوئیچهای سری Cisco ME 3400E ارائه میدهد.
سرویس شبکه خصوصی مجازی (VPN) لایه 2
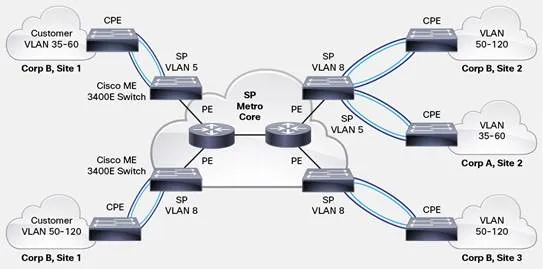
سرویسهای VPN لایه 2 به مشتریان این امکان را میدهند که دفاتر از راه دور خود را از طریق شبکه ارائهدهنده خدمات (Service Provider) بدون نیاز به اتصالات اختصاصی (Private Connections) به یکدیگر متصل کنند. سری Cisco ME 3400E برای پیادهسازیهای دسترسی اترنت مخابراتی (Carrier Ethernet) بسیار مناسب است، زیرا ویژگیهایی نظیر 802.1Q Tunneling و L2PT را ارائه میدهد. سری Cisco ME 3400E به ارائهدهندگان خدمات کمک میکند تا سرویسهای VPN لایه 2 را به مشتریان سازمانی یا تجاری خود ارائه دهند (شکل 2). معمولاً این سوئیچها در زیرزمین ساختمانهای اداری نصب میشوند و به عنوان تجهیزات مستقر در محل مشتری (CLE) به چندین مشتری خدماترسانی میکنند.
سرویس VPN لایه 3 (Layer 3 VPN)
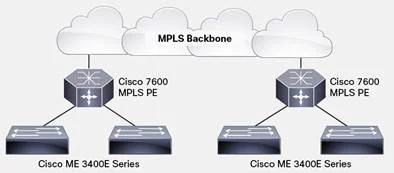
شبکه خصوصی مجازی لایه 3 (Layer 3 VPN) یکی دیگر از خدمات محبوب ارائهدهندگان خدمات (Service Providers) است. مزایای آن شامل یک صفحه کنترل (Control Plane) واحد بر روی فناوریهای انتقال مختلف، کیفیت خدمات (QoS) پیشرفته و امنیت بالا است. با استفاده از قابلیت Multi-VPN Routing and Forwarding Customer Edge (Multi-VRF CE)، سری Cisco ME 3400E یک عملکرد جدول مسیریابی (Routing-table) مجزا برای هر مشتری فراهم میکند تا به تضمین جداسازی اطلاعات مسیریابی مشتریان کمک کند (شکل 3).
سرویس بکهال (Backhaul) موبایل
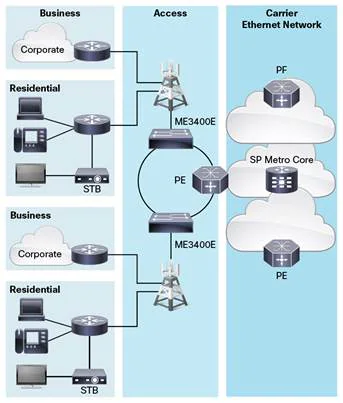
با گسترش ترافیک دادههای موبایل، ارائهدهندگان خدمات به پهنای باند (Bandwidth) بیشتری در شبکههای موبایل خود نیاز دارند. اترنت (Ethernet) با ویژگیهایی نظیر سادگی، مقیاسپذیری (Scalability) و هزینه پایین، به راهکار بکهال (Backhaul) موبایلی تبدیل شده است که بسیاری از ارائهدهندگان خدمات برای تأمین ظرفیت مورد نیاز ترافیک داده به آن روی آوردهاند (شکل 4). سری Cisco ME 3400E ویژگیهایی مانند برق 24 ولت DC، منابع تغذیه افزونه (Redundant) و محدوده دمایی گسترده (تا 65 درجه سانتیگراد بسته به مدل و پیکربندی؛ برای جزئیات بیشتر به جدول 9 مراجعه کنید) را ارائه میدهد که برای پیادهسازیهای بکهال موبایل حیاتی هستند. علاوه بر این، سری Cisco ME 3400E شامل قابلیتهای Ethernet OAM و بازگشت ترافیک (Traffic Loopback) است که به ارائهدهندگان خدمات کمک میکند تا ترافیک را در ایستگاههای سلولی دوردست از راه دور نظارت و عیبیابی کنند. سری Cisco ME 3400E همچنین به ارائهدهندگان خدمات کمک میکند تا توافقنامههای سطح خدمات (SLA) لایه 2 منعطف را با ویژگیهای پیشرفته کیفیت خدمات (QoS) ارائه دهند.
ویژگیها و مزایای کلیدی
جدول 4، ویژگیها و مزایای سری Cisco ME 3400E را فهرست میکند.
جدول 4. ویژگیها و مزایا (Features and Benefits)
ویژگی | مزیت |
سوئیچهای دسترسی اترنت نسل جدید برای بازار Carrier Ethernet | ●دسترسی از پنل جلویی، سهولت در استقرار و عیبیابی (Troubleshooting) در محل را فراهم میکند. ●طراحی فشرده (Compact form factor) امکان استفاده در فضاهای محدود را فراهم میسازد. ●پشتیبانی از فرستنده-گیرندههای (Transceivers) دو سرعته SFP (100BASE و 1000BASE) گزینههای انعطافپذیری برای لینکهای پاییندست و بالادست ارائه میدهد. ●گزینههای تغذیه برق AC و DC هر دو در دسترس هستند. ●نرمافزار برای دسترسی Carrier Ethernet بهینهسازی شده است. ●دو ایمیج نرمافزاری، امکان پشتیبانی از طیف گستردهای از خدمات را فراهم میکنند. ●گزینههای ارتقای نرمافزاری به ارائهدهندگان خدمات اجازه میدهد تا تنها ویژگیهای مورد نیاز فعلی را خریداری کرده و در عین حال امکان دریافت سایر ویژگیها را از طریق ارتقای ساده نرمافزاری حفظ کنند. ●گزینههای ارتقا با کاهش هزینههای پشتیبانی برای محصولات مختلف و کاهش تعداد محصولات متفاوت مورد نیاز برای یدکی، هزینههای عملیاتی را کاهش میدهند. ●ایمیج نرمافزاری METROACCESS برای خدمات VPN لایه 2 طراحی شده است. ●ایمیج نرمافزاری METROIPACCESS برای خدمات VPN لایه 3 طراحی شده است. |
گستردگی خدمات | |
تفکیک هوشمند اترنت | ●ویژگی استاندارد صنعتی OAM&P 802.1ag (CFM) از نظارت و عیبیابی شبکه به صورت سرتاسری (End-to-end) پشتیبانی میکند. این امر با کاهش نیاز به بازدید حضوری برای رفع مشکلات شبکه، هزینههای عملیاتی را کاهش میدهد. ●E-LMI به ارائهدهندگان خدمات امکان میدهد تا پیکربندی خدمات و اطلاعات وضعیت را به دستگاه لبه مشتری (Customer-edge device) منتقل کنند. پروتکل Ethernet in the First Mile OAM&P (802.3ah) پشتیبانی از نظارت، اعلام خرابی از راه دور، Loopback و کشف OAM را در لینک بین تجهیزات مشتری و شبکه ارائهدهنده خدمات فراهم میکند. ●قابلیت Traffic loopback امکان فعالسازی و تأیید سریع خدمات را فراهم میکند. ●ویژگیهای افزونگی (Redundancy) در سطح Carrier (مانند Flexlink، RSTP و REP) از شبکههای Hub-and-spoke و حلقوی پشتیبانی میکنند. |
خدمات VPN لایه 2 | ●استاندارد 802.1Q Tunneling سلسلهمراتبی از تگهای 802.1Q ایجاد میکند که به ارائهدهندگان خدمات کمک میکند تا از یک VLAN واحد برای پشتیبانی از مشتریانی که چندین VLAN دارند استفاده کنند، در حالی که IDهای VLAN مشتری حفظ شده و ترافیک مشتریان مختلف در زیرساخت ارائهدهنده خدمات تفکیک میشود. ●پلیسکننده (Policer) دو نرخه سه رنگه به ارائهدهندگان خدمات اجازه میدهد تا کنترل انعطافپذیرتری بر نرخ ترافیک ورودی داشته باشند. ●نگاشت (Mapping) VLAN به صورت 1:1 به ارائهدهندگان خدمات انعطافپذیری میدهد تا ID VLAN مشتری را به ID VLAN ارائهدهنده خدمات ترجمه کنند تا از IDهای همپوشان مشتری پشتیبانی شود. ●قابلیت Selective QinQ (نگاشت 1:2 VLAN) به ارائهدهندگان خدمات امکان میدهد تا چندین سرویس را روی یک UNI واحد مالتیپلکس کنند (برای مثال MEF EVPL). ●انتشار مقدار CoS از لایه داخلی به خارجی برای QinQ کمک میکند تا اطمینان حاصل شود که تنظیمات QoS مشتری در شبکه ارائهدهنده خدمات رعایت میشود. ●پروتکل L2PT امکان انتقال پروتکلهای کنترلی مشتری را فراهم کرده و بدین ترتیب شفافیت را در سراسر زیرساخت مشترک ارائهدهنده خدمات ایجاد میکند. |
خدمات VPN لایه 3 | ●قابلیت Multi-VRF CE (VRF-lite) جداول مجازی هدایت بسته (Packet-forwarding) را با مرتبط کردن یک یا چند اینترفیس لایه 3 با هر VRF تشکیل میدهد که امکان ایجاد چندین VPN لایه 3 را روی یک سوئیچ سری Cisco ME 3400 فراهم میکند. اینترفیسها در یک VRF میتوانند فیزیکی (مانند پورت اترنت) یا منطقی (مانند SVI) باشند که نیازمند ایمیج نرمافزاری METROIPACCESS است. ●پشتیبانی از IP Multicast در Multi-VRF CE به مشتریان اجازه میدهد بدون تأثیر بر برنامهها و خدماتی که به IP Multicast وابسته هستند، به VRF-lite مهاجرت کنند. ●خدمات آگاه از VRF (مانند ARP، ping، SNMP، HSRP، uRPF syslog، traceroute، FTP و TFTP) در مدیریت VRFهای مجزا کمک میکنند. ●پشتیبانی از چندین پروتکل مسیریابی IP (مانند RIPv1/v2، EIGRP، OSPF، IS-IS و BGPv4) گزینههای انعطافپذیری برای برقراری ارتباط (Peering) بین مشتریان و ارائهدهندگان خدمات ارائه میدهد. |
در دسترس بودن و مقیاسپذیری (Scalability) | |
افزونگی برتر برای پشتیبانگیری از خطا | ●منبع تغذیه یکپارچه و ماژول فن با قابلیت تعویض در محل (Field-replaceable)، زمان در دسترس بودن شبکه (Uptime) را افزایش میدهد. ●پروتکل IEEE 802.1w Rapid Spanning Tree (RSTP) همگرایی سریع درخت پوشا را مستقل از تایمرهای Spanning-tree فراهم کرده و مزیت پردازش توزیعشده را ارائه میدهد. ●پروتکل Per-VLAN Rapid Spanning Tree (PVRST+) امکان همگرایی مجدد سریع درخت پوشا را بر اساس هر VLAN فراهم میکند، بدون اینکه نیاز به پیادهسازی نمونههای (Instances) Spanning-tree باشد. ●پروتکل Cisco Hot Standby Router Protocol (HSRP) برای ایجاد توپولوژیهای مسیریابی افزونه و مقاوم در برابر خطا پشتیبانی میشود. ●پروتکل Unidirectional Link Detection (UDLD) و Aggressive UDLD اجازه میدهند لینکهای یکطرفه ناشی از اتصالات فیبر نوری نادرست یا خطاهای پورت، شناسایی و در اینترفیسهای فیبر نوری غیرفعال شوند. ●قابلیت Flexlink امکان Failover سریع پورتها را بدون سربار پروتکلهای کنترلی مانند Spanning Tree فراهم میکند. ●قابلیت بازیابی خودکار پورت سوئیچ (errdisable) بهطور خودکار تلاش میکند لینکی را که به دلیل خطای شبکه غیرفعال شده است، دوباره فعال کند. ●مسیریابی با هزینه برابر (Equal-cost routing) امکان تعادل بار (Load balancing) و افزونگی را فراهم میکند. ●تجمیع پهنای باند (Bandwidth aggregation) تا 8 گیگابیت بر ثانیه از طریق تکنولوژی Cisco EtherChannel، تحمل خطا را بهبود بخشیده و پهنای باند تجمیعی بیشتری بین سوئیچها و به سمت روترها و سرورهای مجزا ارائه میدهد. ●قابلیت Link-State Tracking با غیرفعال کردن UNI هنگام غیرفعال شدن NNI مرتبط، به تسریع همگرایی مجدد لایه 3 کمک میکند. ●پروتکل Resilient Ethernet Protocol (REP) همگرایی سریع لایه 2 را در یک شبکه حلقوی فراهم کرده و جایگزینی برای پروتکل Spanning Tree ارائه میدهد. |
مسیریابی IP با کارایی بالا | ●معماری مسیریابی سختافزاری Cisco Express Forwarding، مسیریابی IP با کارایی بسیار بالا را ارائه میدهد. ●پروتکلهای مسیریابی پایه IP Unicast (استاتیک و RIP نسخههای 1 و 2) برای کاربردهای مسیریابی در شبکههای کوچک پشتیبانی میشوند. ●پروتکلهای پیشرفته مسیریابی IP Unicast (OSPF، EIGRP، IS-IS و BGPv4) برای تعادل بار و ساخت شبکههای LAN مقیاسپذیر پشتیبانی میشوند. ●پروتکل HSRP تعادل بار پویا و Failover را برای لینکهای مسیریابی شده فراهم میکند؛ تا 32 لینک HSRP در هر واحد پشتیبانی میشود. ●مسیریابی IP بین VLANها، مسیریابی کامل لایه 3 را بین دو یا چند VLAN فراهم میکند. ●پروتکل Protocol Independent Multicast (PIM) برای مسیریابی IP Multicast پشتیبانی میشود، از جمله PIM sparse mode (PIM-SM)، PIM dense mode (PIM-DM) و PIM sparse-dense mode. ایمیج Metro IP Access مورد نیاز است. ●سیسکو 128 اینترفیس مجازی سوئیچ (SVI) را توصیه میکند. حداکثر 1000 SVI پشتیبانی میشود (بسته به تعداد مسیرها و ورودیهای مالتیکست). ●پروتکل IPv6 با پشتیبانی از تعداد رو به رشد کاربران، برنامهها و خدمات، مقیاسپذیری شبکههای IP را بهبود میبخشد. قابلیتهای پشتیبانی شده شامل ACLها، DHCP، مسیریابی (Unicast routing، RIP، OSPFv3، مسیرهای استاتیک)، MLD snooping، پیکربندی خودکار بدون وضعیت (Stateless autoconfig)، اولویت روتر پیشفرض و HTTP/HTTPS است. |
مالتیکست | |
توزیع کارآمد مالتیکست | ●قابلیت Multicast VLAN Registration با اختصاص یک VLAN واحد برای ترافیک مالتیکست، توزیع کارآمد مالتیکست را در شبکههای حلقوی فراهم کرده و ترافیک مالتیکست تکراری را در سایر VLANها حذف میکند. ●پروتکل PIM-SM با ایجاد درختهای توزیع در سراسر WAN، مسیریابی کارآمد ترافیک مالتیکست را فراهم میکند. ●قابلیت Source Specific Multicast (SSM) نیاز به مدیریت آدرس IP Multicast را کاهش داده و از حملات DoS علیه گیرندگان جلوگیری میکند. ●نگاشت SSM، نگاشتی از منبع به گروه فراهم میکند که به شنوندگان اجازه میدهد منابع مالتیکست را بهصورت پویا پیدا کرده و به آنها متصل شوند، که این امر وابستگی به برنامه را کاهش میدهد. |
کنترل قوی مالتیکست | ●قابلیت IGMP Snooping با بررسی پیامهای IGMP، مدیریت هوشمند ترافیک مالتیکست را امکانپذیر میسازد. ●قابلیت IGMP Fast Leave امکان تغییر سریع کانال را برای خدمات IPTV فراهم میکند. ●فیلترینگ IGMP کنترل گروههایی را که هر کاربر میتواند به آنها دسترسی داشته باشد، فراهم میکند. ●قابلیت IGMP Throttling حداکثر تعداد گروههای مالتیکستی را که هر کاربر میتواند به آنها دسترسی داشته باشد، کنترل میکند. ●قابلیت IGMP Proxy به کاربران در هر نقطه از شبکه پاییندست اجازه میدهد تا به یک گروه مالتیکست با منبع بالادست بپیوندند. |
کیفیت خدمات (QoS) و کنترل | |
QoS پیشرفته | ●قابلیت Cisco Modular QoS CLI یک چارچوب ماژولار و بسیار توسعهپذیر برای استقرار QoS فراهم میکند، که این کار را با استانداردسازی CLI و معناشناسی ویژگیهای QoS در تمام پلتفرمهایی که توسط نرمافزار Cisco IOS پشتیبانی میشوند، انجام میدهد. ●پلیسکننده دو نرخه سه رنگه به ارائهدهنده خدمات امکان میدهد تا پیشنهادات QoS انعطافپذیرتری ارائه دهد. ●طبقهبندی استاندارد کلاس خدمات (CoS) 802.1p و فیلد Differentiated Services Code Point (DSCP) ارائه شده است که از نشانگذاری (Marking) و طبقهبندی مجدد بر اساس هر بسته و بر اساس آدرس IP مبدأ و مقصد، آدرس MAC مبدأ و مقصد، ID VLAN یا شماره پورت لایه 4 TCP/UDP استفاده میکند. ●ACLهای QoS در سطح کنترل و داده سیسکو روی تمام پورتها، به اطمینان از نشانگذاری صحیح بر اساس هر بسته کمک میکنند. ●زمانبندی Shaped Round Robin (SRR) با سرویسدهی هوشمند به صفها، به اطمینان از اولویتبندی تفاضلی جریانهای بسته کمک میکند. ●قابلیت Weighted Tail Drop (WTD) از ازدحام در صفها قبل از بروز اختلال، بر اساس کلاس QoS جلوگیری میکند. ●صفبندی با اولویت سختگیرانه (Strict priority queuing) کمک میکند تا اطمینان حاصل شود که بستههای با بالاترین اولویت، پیش از سایر ترافیکها سرویسدهی میشوند. ●محدودیت نرخ صف اولویتدار، محافظت اختیاری در برابر گرسنگی (Starvation) صفهای با اولویت پایینتر را فراهم میکند. ●تخصیص قابل پیکربندی صف کنترل (Control plane queue)، به ارائهدهندگان خدمات اجازه میدهد تا ترافیک کنترل را به صف خروجی خاصی اختصاص دهند. ●اولویتبندی ترافیک کنترل به ارائهدهندگان خدمات اجازه میدهد تا نشانگذاریهای QoS را بهصورت جهانی برای ترافیک تولید شده توسط CPU تنظیم کنند تا این بستههای پروتکلی در شبکه اولویت دریافت کنند. ●هیچ افت عملکردی برای توابع پیشرفته QoS وجود ندارد. |
کنترل ترافیک پیشرفته | ●نگاشت 1:1 VLAN به ارائهدهندگان خدمات اجازه میدهد تا IDهای VLAN یکسان از مشتریان مختلف را به IDهای VLAN مختلف ارائهدهنده خدمات ترجمه کنند تا ترافیک مشتریان در شبکه ارائهدهنده خدمات جدا شود. ●قابلیت Selective QinQ (نگاشت 1:2 VLAN) به ارائهدهندگان خدمات توانایی مالتیپلکس کردن چندین سرویس Ethernet Private Line (EPL) را روی یک UNI واحد میدهد. ●انتشار مقدار CoS از لایه داخلی به خارجی برای QinQ، تنظیمات QoS مشتری را در شبکه ارائهدهنده خدمات رعایت میکند. ●جریانهای ترافیک بالادست و پاییندست از ایستگاه پایانی یا لینک بالادست، با استفاده از پلیسکردن ورودی (Ingress policing) و شکلدهی خروجی (Egress shaping) بهراحتی مدیریت میشوند. ●پلیسکردن ورودی، نظارت بر پهنای باند را با افزایشهای حداقل 8 کیلوبیت بر ثانیه فراهم میکند. ●پلیسکردن ورودی بر اساس CoS، ID VLAN، DSCP و ACLهای QoS (IP ACL یا MAC ACL) ارائه میشود که میتواند شامل آدرس IP مبدأ و مقصد، آدرس MAC مبدأ و مقصد، اطلاعات لایه 4 TCP/UDP یا هر ترکیبی از این فیلدها باشد. ●قابلیت Egress Weighted Fair Queuing به تضمین نرخ اطلاعات متعهد (CIR) بین جریانهای ترافیک و صفها کمک میکند. ●شکلدهی خروجی (Egress shaping) برای هر صف، کنترل ترافیک روان پهنای باند موجود را فراهم میکند. ●محدودیت نرخ پورت خروجی به ارائهدهنده خدمات اجازه میدهد تا نرخ ترافیکی را که از پورت خارج میشود، کنترل کند. |
امنیت شبکه | |
راهکارهای امنیتی جامع | امنیت مشترکین: ●پروتکل IEEE 802.1x امنیت پویا و مبتنی بر پورت را با ارائه احراز هویت کاربر فراهم میکند. ●پروتکل IEEE 802.1x با تخصیص VLAN، امکان تخصیص پویای VLAN را برای یک کاربر خاص، صرفنظر از محل اتصال او، فراهم میکند. ●پروتکل IEEE 802.1x و امنیت پورت برای احراز هویت پورت و مدیریت دسترسی شبکه برای تمام آدرسهای MAC ارائه شدهاند. ●بررسی آمادگی IEEE 802.1x با تولید گزارش برای میزبانهای نهایی که قابلیت 802.1x دارند، استقرار را ساده میکند. ●عدم وجود رفتار سوئیچینگ محلی، امنیت و ایزولاسیون بین UNIها را فراهم کرده و کمک میکند تا اطمینان حاصل شود که کاربران نمیتوانند ترافیک سایر کاربران را در همان سوئیچ نظارت یا به آن دسترسی پیدا کنند. ●قابلیت DHCP Snooping از جعل سرور DHCP توسط کاربران مخرب و ارسال آدرسهای جعلی جلوگیری میکند. این ویژگی همچنین از حملات متعدد دیگری مانند مسمومسازی پروتکل ARP (ARP poisoning) جلوگیری میکند. ●قابلیت Dynamic ARP Inspection با جلوگیری از سوءاستفاده کاربران مخرب از ماهیت ناامن پروتکل ARP، به تضمین یکپارچگی کاربر کمک میکند. ●قابلیت IP Source Guard با ایجاد جدول اتصال (Binding table) بین آدرس IP و MAC کلاینت، پورت و VLAN، از جعل یا تصاحب آدرس IP کاربر دیگر توسط کاربر مخرب جلوگیری میکند. امنیت سوئیچ: ●امنیت Control Plane از حملات DoS به CPU جلوگیری میکند. ●امنیت قابل پیکربندی Control Plane روی ENI به ارائهدهندگان خدمات انعطافپذیری میدهد تا ترافیک کنترل مشتری را بهصورت انتخابی بر اساس هر پورت و هر پروتکل، دور بریزند یا با آن ارتباط برقرار کنند. ●پروتکل Secure Shell (SSH)، Kerberos و SNMPv3 با رمزنگاری ترافیک مدیر در طول نشستهای Telnet و SNMP، امنیت شبکه را فراهم میکنند. SSH، Kerberos و نسخه رمزنگاریشده SNMPv3 به دلیل محدودیتهای صادراتی ایالات متحده، نیازمند یک ایمیج نرمافزاری رمزنگاری ویژه هستند. ●امنیت پورت، دسترسی به پورت دسترسی یا ترانک را بر اساس آدرس MAC ایمن میکند. پس از یک بازه زمانی مشخص، ویژگی Aging آدرس MAC را از سوئیچ حذف میکند تا دستگاه دیگری بتواند به همان پورت متصل شود. ●امنیت چندسطحی در دسترسی کنسول، از تغییر پیکربندی سوئیچ توسط کاربران غیرمجاز جلوگیری میکند. ●احراز هویت TACACS+ و RADIUS کنترل متمرکز سوئیچ را تسهیل کرده و دسترسی کاربران غیرمجاز به تغییر پیکربندی را محدود میکند. ●امنیت فایل پیکربندی کمک میکند تا اطمینان حاصل شود که فقط کاربران احراز هویت شده به فایل پیکربندی دسترسی دارند. ●اعلانهای یادگیری و Aging آدرس MAC به مدیران اجازه میدهد تا فعالیتهای مشترکین را پیگیری کنند. امنیت شبکه: ●ACLهای امنیتی VLAN سیسکو روی تمام VLANها از پلزنی (Bridging) جریانهای داده غیرمجاز در داخل VLANها جلوگیری میکنند. ●ACLهای امنیتی روتر IP استاندارد و گسترده سیسکو، سیاستهای امنیتی را روی اینترفیسهای مسیریابی شده برای ترافیک Control-plane و Data-plane تعریف میکنند. ●ACLهای مبتنی بر پورت برای اینترفیسهای لایه 2، امکان اعمال سیاستهای امنیتی را روی پورتهای سوئیچ مجزا فراهم میکنند. ●اعلان آدرس MAC به مدیران اجازه میدهد تا از کاربران اضافه یا حذف شده از شبکه مطلع شوند. نظارت بر شبکه: ●قابلیت Loopback به ارائهدهنده خدمات اجازه میدهد تا وضعیت ترافیک سرتاسری را در شبکه تست کند. ●قابلیت Remote Switched Port Analyzer (RSPAN) امکان نظارت از راه دور بر اینترفیس کاربر را فراهم میکند. ●پشتیبانی از دادههای دوطرفه روی پورت Switched Port Analyzer (SPAN) به سیستم تشخیص نفوذ سیسکو اجازه میدهد تا هنگام شناسایی نفوذگر، اقدام لازم را انجام دهد. |
قابلیت مدیریت | |
قابلیت مدیریت برتر | ●رابط خط فرمان (CLI) سیسکو، یک رابط کاربری و مجموعه دستورات مشترک با تمام روترها و سوئیچهای دسکتاپ Cisco Catalyst ارائه میدهد. ●قابلیت Cisco Service Assurance Agent (SAA) مدیریت سطح خدمات را در سراسر شبکه فراهم میکند. ●مدیریت خطای اتصال IEEE 802.1ag پشتیبانی استانداردی برای مدیریت خطای انتقال فراهم میکند. این قابلیت امکان کشف و تأیید مسیر برای خدمات لایه 2 را فراهم میسازد. ●Ethernet Local Management Interface به ارائهدهندگان خدمات امکان میدهد تا پیکربندی خدمات و اطلاعات وضعیت را به دستگاه لبه مشتری منتقل کنند. پروتکل IEEE 802.3ah Ethernet in the First Mile پشتیبانی استانداردی برای نظارت، اعلام خرابی از راه دور، Loopback و کشف OAM در لینک بین تجهیزات مشتری و شبکه ارائهدهنده خدمات فراهم میکند. ●استاندارد ITU-T Y.1731 پشتیبانی از توابع مدیریت خطا، از جمله سیگنال اعلام هشدار (AIS)، اعلام نقص از راه دور (RDI) و سیگنال قفل (LCK) را برای شناسایی و اعلام خرابی در مسیر خدمات معرفی میکند. ●سری Cisco ME 3400E از تابع نظارت بر عملکرد ITU-T Y.1731 برای اندازهگیری تأخیر فریمها در شبکه پشتیبانی میکند. ●تمپلیتهای Switching Database Manager برای استقرار لایه 2 و لایه 3 به مدیران اجازه میدهد تا تخصیص حافظه را برای ویژگیهای مورد نظر بر اساس نیازهای خاص استقرار، بهراحتی بهینهسازی کنند. ●ترانکهای VLAN میتوانند از هر پورتی با استفاده از تگگذاری استاندارد 802.1Q ایجاد شوند. تا 1005 VLAN در هر سوئیچ و تا 128 نمونه Spanning-tree در هر سوئیچ پشتیبانی میشود. ●4096 ID VLAN پشتیبانی میشود. ●قابلیت RSPAN به مدیران اجازه میدهد تا پورتها را در یک شبکه سوئیچ لایه 2 از هر سوئیچ دیگری در همان شبکه بهصورت از راه دور نظارت کنند. ●برای مدیریت، نظارت و تحلیل پیشرفته ترافیک، عامل نرمافزاری تعبیه شده Remote Monitoring (RMON) از چهار گروه RMON (تاریخچه، آمار، هشدارها و رویدادها) پشتیبانی میکند. ●قابلیت Layer 2 traceroute با شناسایی مسیر فیزیکی که یک بسته از مبدأ تا مقصد طی میکند، عیبیابی را آسان میکند. ●تمام نه گروه RMON از طریق پورت SPAN پشتیبانی میشوند که امکان نظارت بر ترافیک یک پورت، گروهی از پورتها یا کل استک را از یک تحلیلگر شبکه یا پروب RMON فراهم میکند. ●سیستم نام دامنه (DNS) وضوح آدرس IP را با نامهای دستگاه تعریفشده توسط کاربر فراهم میکند. ●پروتکل Trivial File Transfer Protocol (TFTP) با دانلود از یک مکان متمرکز، هزینه مدیریت ارتقای نرمافزار را کاهش میدهد. ●پروتکل Network Timing Protocol (NTP) یک مهر زمانی دقیق و ثابت را برای تمام سوئیچهای اینترانت فراهم میکند. ●سری Cisco ME 3400 از Cisco CNS 2100 Series Intelligence Engine و SNMP برای مدیریت در سطح شبکه پشتیبانی میکند. ●برنامههای Cisco ISC با ارائه مدیریت خودکار منابع و قابلیتهای سریع تأمین پروفایلمحور، به کاهش هزینههای مدیریت و اداره کمک میکنند. ●قابلیت Configuration Rollback با فراهم کردن امکان جایگزینی پیکربندی در حال اجرا با هر فایل پیکربندی ذخیرهشده Cisco IOS، در بازیابی خطا کمک میکند. ●قابلیت Embedded Events Manager (EEM) امکان نظارت بر رویدادها و انجام اقدامات تعریفشده توسط کاربر را هنگام وقوع رویدادهای نظارتشده یا رسیدن به یک آستانه فراهم میکند. پیکربندی خودکار و بهروزرسانی ایمیج مبتنی بر پروتکل DHCP، مدیریت تعداد زیادی از سوئیچها را با دانلود خودکار پیکربندی و ایمیج مشخصشده ساده میکند. ●قابلیت Service Diagnostics مجموعهای از رویههای تشخیص شبکه را که از تجربیات گسترده عیبیابی متخصصان شبکه سیسکو مشتق شده است، خودکار میکند. این ابزارهای تشخیصی به مشتریان کمک میکنند تا زمان در دسترس بودن شبکه را افزایش داده، زمان تعمیر را کاهش داده و سطوح خدمات را بهبود بخشند. ●پشتیبانی از نظارت نوری دیجیتال (DOM) به ارائهدهندگان خدمات امکان میدهد تا عملیات نظارت و عیبیابی فرستنده-گیرنده را در حین سرویسدهی انجام دهند. توابع آستانه DOM امکان نظارت بر پارامترهای نوری بلادرنگ روی SFPهای دارای DOM و مقایسه با مقادیر تنظیمات کارخانه را فراهم کرده و آستانههای هشدار و اخطار تولید میکنند. |
پشتیبانی از CiscoWorks | ●نرمافزار مدیریت شبکه CiscoWorks قابلیتهای مدیریتی را بر اساس هر پورت و هر سوئیچ فراهم کرده و یک رابط مدیریتی مشترک برای روترها، سوئیچها و هابهای سیسکو ارائه میدهد. ●نسخههای SNMP 1، 2c و 3 و Telnet مدیریت جامع درونباندی (In-band) را فراهم میکنند و یک کنسول مدیریتی مبتنی بر CLI، مدیریت دقیق برونباندی (Out-of-band) را ارائه میدهد. ●نسخههای 1 و 2 پروتکل Cisco Discovery Protocol به فعالسازی کشف خودکار سوئیچ برای ایستگاه مدیریت شبکه CiscoWorks کمک میکنند. ●راهکار مدیریت LAN CiscoWorks 2000 پشتیبانی میشود. |
مشخصات محصول
جدول 5 مشخصات محصول برای سوئیچهای دسترسی اترنت (Ethernet Access Switches) سری Cisco ME 3400E را فهرست میکند.
جدول 5. مشخصات محصول (Product Specifications)
توضیحات | مشخصات فنی |
عملکرد | ●پهنای باند (Bandwidth) فورواردینگ: ◦Cisco ME 3400EG-12CS AC یا DC: 32 گیگابیت بر ثانیه ◦Cisco ME 3400EG-2CS AC: 8 گیگابیت بر ثانیه ◦Cisco ME 3400E-24TS, AC یا DC: 8 گیگابیت بر ثانیه ●نرخ فورواردینگ: ◦Cisco ME 3400EG-12CS, AC یا DC: 26 میلیون بسته در ثانیه (mpps) ◦Cisco ME 3400EG-2CS AC: 6.5 میلیون بسته در ثانیه (mpps) ◦Cisco ME 3400E-24TS, AC یا DC: 6.5 میلیون بسته در ثانیه (mpps) ●128 مگابایت حافظه DRAM و 32 مگابایت حافظه فلش ●قابلیت تنظیم تا 8000 آدرس MAC ●قابلیت تنظیم تا 5000 مسیر یونیکست (Unicast) ●قابلیت تنظیم تا 1000 گروه IGMP و مسیرهای مالتیکست (Multicast) ●حداکثر واحد انتقال (MTU) قابل تنظیم تا 9000 بایت برای بریجینگ روی پورتهای گیگابیت اترنت، و تا 1998 بایت برای بریجینگ و روتینگ روی پورتهای فست اترنت |
کانکتورها و کابلکشی | پورتهای 10/100: ●پورتهای 10/100BASE-TX: کانکتورهای RJ-45، کابلکشی زوج بههمتابیده بدون شیلد (UTP) دو زوجی رده 5 پورتهای SFP: ●پورتهای مبتنی بر SFP مدل 1000BASE-T: کانکتورهای RJ-45، کابلکشی UTP چهار زوجی رده 5، عملکرد 10/100/1000BASE-T در سیستمهای میزبان با رابط SGMII ●استاندارد 100BASE-FX و -LX: کانکتورهای فیبر نوری دوپلکس LC (چند حالته و تک حالته) ●استاندارد 100BASE-BX: کانکتور تک فیبر LC (فیبر تک حالته) ●استاندارد 1000BASE-EX: فیبر تک حالته با پشتیبانی از DOM ●استاندارد 100BASE-EX: ماژول SFP برای پورت 100 مگابیت، طول موج 1310 نانومتر، 40 کیلومتر روی فیبر تک حالته ●استاندارد 100BASE-ZX: ماژول SFP برای پورت 100 مگابیت، طول موج 1550 نانومتر، 80 کیلومتر روی فیبر تک حالته ●استاندارد 1000BASE-BX: کانکتور تک فیبر LC (فیبر تک حالته) ●استاندارد 1000BASE-SX, -LX/LH, و -ZX و CWDM و DWDM: کانکتورهای فیبر نوری دوپلکس LC (فیبر چند حالته و تک حالته) ●کابل اتصال متقابل Cisco Catalyst 3560 SFP ●پورت کنسول مدیریتی: کابل RJ45 به DB9 برای اتصال به کامپیوتر |
نشانگرها | ●LEDهای وضعیت هر پورت: سلامت لینک، غیرفعال بودن پورت و نشانگر فعالیت ●LED وضعیت سیستم |
ابعاد (ارتفاع x عرض x عمق) | ●Cisco ME 3400EG-12CS-M: 4.45 x 44.5 x 30.5 سانتیمتر ●Cisco ME 3400EG-12CS-M با AC یا DC: 4.45 x 44.5 x 31.8 سانتیمتر ●Cisco ME 3400EG-2CS AC: 4.4 x 26.9 x 18.3 سانتیمتر ●Cisco ME 3400E-24TS-M: 4.45 x 44.5 x 23.6 سانتیمتر ●Cisco ME 3400E-24TS-M با AC یا DC: 4.45 x 44.5 x 24.9 سانتیمتر |
وزن | ●Cisco ME 3400EG-12CS-M: 3.9 کیلوگرم ●Cisco ME 3400EG-2CS AC: 1.5 کیلوگرم ●Cisco ME 3400E-24TS-M: 2.9 کیلوگرم ●واحد قابل تعویض در محل Cisco ME 3400E AC با دو فن یکپارچه: 0.77 کیلوگرم ●واحد قابل تعویض در محل Cisco ME 3400E DC با دو فن یکپارچه: 0.82 کیلوگرم ●درپوش اسلات واحد قابل تعویض در محل Cisco ME 3400E: 0.14 کیلوگرم |
میانگین زمان بین خرابیها (MTBF) | ●Cisco ME 3400EG-12CS با یک AC یا یک DC: 196,391 ساعت ●Cisco ME 3400EG-2CS AC: 526,490 ساعت ●Cisco ME 3400E-24TS با یک AC یا یک DC: 245,917 ساعت ●Cisco ME 3400E-24TS با دو AC یا دو DC: 462,163 ساعت |
مشخصات توان (Power Specifications)
جدول 6 مشخصات توان (Power) برای سری Cisco ME 3400E را ارائه میدهد.
جدول 6. مشخصات توان (Power Specifications)
توضیحات | مشخصات فنی |
مصرف برق (Power consumption) | ●Cisco ME 3400EG-12CS-M، یک منبع تغذیه AC: 50 وات (معمولی)، 80 وات (حداکثر)، 171 بیتییو (Btus) در ساعت (معمولی) ●Cisco ME 3400EG-12CS-M، دو منبع تغذیه AC: 60 وات (معمولی)، 95 وات (حداکثر)، 205 بیتییو (Btus) در ساعت (معمولی) ●Cisco ME 3400EG-12CS-M، یک منبع تغذیه DC: 60 وات (معمولی)، 99 وات (حداکثر)، 205 بیتییو (Btus) در ساعت (معمولی) ●Cisco ME 3400EG-12CS-M، دو منبع تغذیه DC: 70 وات (معمولی)، 115 وات (حداکثر)، 239 بیتییو (Btus) در ساعت (معمولی) ●Cisco ME 3400EG-2CS AC: 22 وات (معمولی)، 30 وات (حداکثر)، 75 بیتییو (Btus) در ساعت (معمولی) ●Cisco ME 3400E-24TS-M، یک منبع تغذیه AC: 36 وات (معمولی)، 40 وات (حداکثر)، 123 بیتییو (Btus) در ساعت (معمولی) ●Cisco ME 3400E-24TS-M، دو منبع تغذیه AC: 38 وات (معمولی)، 54 وات (حداکثر)، 130 بیتییو (Btus) در ساعت (معمولی) ●Cisco ME 3400E-24TS-M، یک منبع تغذیه DC: 38 وات (معمولی)، 48 وات (حداکثر)، 130 بیتییو (Btus) در ساعت (معمولی) ●Cisco ME 3400E-24TS-M، دو منبع تغذیه DC: 48 وات (معمولی)، 72 وات (حداکثر)، 164 بیتییو (Btus) در ساعت (معمولی) |
ولتاژ و فرکانس ورودی AC | ●Cisco ME340X-PWR- AC: 100 تا 240 ولت AC (با تلورانس 10%± و تنظیم خودکار)، 1.5 تا 0.7 آمپر، 50 تا 60 هرتز |
ولتاژهای ورودی DC | ●Cisco ME340X-PWR- DC: 18 تا 72 ولت DC، 8 تا 4 آمپر (18 تا 36 ولت)، 4 تا 2 آمپر (36 تا 72 ولت) |
مدیریت و استانداردها (Standards)
جدول 7 اطلاعات مربوط به مدیریت و پشتیبانی از استانداردها را برای سری Cisco ME 3400E ارائه میدهد.
جدول 7. مدیریت و استانداردها (Standards)
توضیحات | مشخصات فنی | |
مدیریت (Management) | ●BRIDGE-MIB (RFC1493) ●BGP4-MIB (RFC1657) ●CISCO-CABLE-DIAG-MIB ●CISCO-BULK-FILE-MIB ●CISCO-CDP-MIB ●CISCO-CONFIG-COPY-MIB ●CISCO-CONF-MAN-MIB ●CISCO-DATA-COLLECTION-MIB ●CISCO-ENVMON-MIB ●CISCO-ERR-DISABLE-MIB ●CISCO-ETHERNET-ACCESS-MIB ●CISCO-FLASH-MIB ●CISCO-FTP-CLIENT-MIB ●CISCO-HSRP-MIB ●CISCO-HSRP-EXT-MIB ●CISCO-IETF-DOT3-OAM-MIB ●CISCO-IGMP-FILTER-MIB ●CISCO-IPLSA-ETHERNET-MIB ●CISCO-PAGP-MIB ●CISCO-PAE-MIB ●CISCO-PING-MIB ●CISCO-PRIVATE-VLAN-MIB ●CISCO-PROCESS-MIB ●CISCO-PORT-QOS-MIB ●CISCO-PORT-SECURITY-MIB ●CISCO-PORT-STORM-CONTROL-MIB ●CISCO-IMAGE-MIB ●CISCO-LAG-MIB ●CISCO-L2L3-INTERFACE-CONFIG-MIB ●CISCO-MAC-NOTIFICATION-MIB ●CISCO-MEMORY-POOL-MIB ●CISCO-RTTMON-MIB ●CISCO-STACK-MIB ●CISCO-STP-EXTENSIONS-MIB ●CISCO-SYSLOG-MIB ●CISCO-TCP-MIB | ●CISCO-UDLDP-MIB ●CISCO-VLAN-IFTABLE-RELATIONSHIP-MIB ●CISCO-VLAN-MEMBERSHIP-MIB ●ENTITY-MIB (RFC2737) ●ETHERLIKE-MIB ●IEEE8021-PEA-MIB ●IEEE8023-LAG-MIB ●IF-MIB (RFC 1573) ●IGMP-MIB ●IPMROUTE-MIB ●OLD-CISCO-CHASSIS-MIB ●OLD-CISCO-FLASH-MIB ●OLD-CISCO-INTERFACES-MIB ●OLD-CISCO-IP-MIB ●OLD-CISCO-SYS-MIB ●OLD-CISCO-TCP-MIB ●OLD-CISCO-TS-MIB ●OSPF-MIB (RFC 1253) ●PIM-MIB ●RFC1213-MIB (MIB-II) ●RMON-MIB (RFC 1757) ●RMON2-MIB (RFC 2021) ●SNMP-FRAMEWORK-MIB (RFC2571) ●SNMP-MPD-MIB (RFC 2572) ●SNMP-NOTIFICATION-MIB (RFC 2573) ●SNMP-TARGET-MIB (RFC 2573) ●SNMPv2-MIB (RFC 1907) ●SNMP-USM-MIB (SNMP-USER-BASED-SM-MIB) (RFC2574) ●SNMP-VACM-MIB (SNMP-VIEW-BASED-ACM-MIB) (RFC2575) ●TCP-MIB (RFC 2012) ●UDP-MIB (RFC 2013) |
استانداردها و پروتکلها | ●IEEE 802.1s ●IEEE 802.1w ●IEEE 802.1x ●IEEE 802.3ad ●IEEE 802.3ah ●IEEE 802.1ag ●پشتیبانی از IEEE 802.3x full duplex روی پورتهای 10BASE-T، 100BASE-TX و 1000BASE-T ●پروتکل درخت پوشا (Spanning Tree Protocol) مدل IEEE 802.1D ●طبقهبندی کلاس سرویس (CoS) مدل IEEE 802.1p ●شبکه محلی مجازی (VLAN) مدل IEEE 802.1Q ●IEEE 802.3 10BASE-T ●IEEE 802.3u 100BASE-T ●IEEE 802.3ab 1000BASE-T ●IEEE 802.3z 1000BASE-X ●مسیریابی IP: استاتیک، RIP نسخههای 1 و 2، EIGRP، OSPF، BGPv4، PIM-SM و PIM-DM (فقط برای دسترسی IP مترو) ●IPv6: قابلیت MLD Snooping نسخههای 1 و 2 ●IPv6: پروتکلهای RIP، OSPFv3 و مسیرهای استاتیک ●مدیریت: SNMP نسخههای 1، 2 و 3 | |
ایمنی و انطباق (Compliance)
جدول 8 اطلاعات ایمنی و انطباق (Compliance) برای سری Cisco ME 3400 را ارائه میدهد.
جدول 8. ایمنی و انطباق (Compliance)
نوع | استانداردها |
انطباق با انتشار الکترومغناطیسی (Electromagnetic emissions compliance) | ●FCC Part 15 Class A ●EN 55022 Class A (CISPR22 Class A) ●EN 55024 ●EN 300 386 ●GR-1089 CORE Issue 4 ●GR-63 CORE Issue 3 ●VCCI Class A ●AS/NZS 3548 Class A or AS/NZS CISPR22 Class A ●KCC ●علامت CE |
ایمنی (Safety) | ●UL 60950-1, ویرایش اول ●CUL به CAN/CSA 22.2 No.60950-1, ویرایش اول ●TUV/GS به EN 60950-1 ●گزارش/گواهی CB به IEC 60950 با تمامی انحرافات کشوری ●NOM به NOM-019-SCFI (از طریق توزیعکنندگان) ●علامت CE |
NEBS | GR-63-CORE و GR-1089-CORE: سطح 3، نوع 2 کدگذاری CLEI |
ETSI | EN 300 019: کلاس ذخیرهسازی 1.2، کلاس حملونقل 2.3، کلاس حین استفاده 3.2 |
مشخصات نویز (Noise specifications) | ●مشخصات محصول اداری Cisco: ◦48 دسیبل (فشار صوتی) ◦4.8 بل (توان صوتی) ●EN 300 753 |
محیط عملیاتی | ●دما: 0 تا 65 درجه سانتیگراد (برای جزئیات بیشتر در مورد الزامات مدل و پیکربندی به جدول 9 مراجعه کنید. منحنی دما نسبت به ارتفاع از مشخصات NEBS پیروی میکند) ●ارتفاع: تا 13,000 فوت (4000 متر) ●رطوبت نسبی: 10 تا 95 درصد بدون میعان |
محیط ذخیرهسازی | ●دما: -40 تا 70 درجه سانتیگراد ●ارتفاع: 15,000 فوت (4570 متر) |
جدول 9 اطلاعات دمای عملیاتی برای سری Cisco ME 3400E را ارائه میدهد. محدوده دما به SFPهای مورد استفاده و تعداد واحدهای قابل تعویض در محل (Field Replaceable Units) که در سوئیچ (Switch) فعال هستند، بستگی دارد.
جدول 9. محدوده دمایی سری ME3400E
دمای عملیاتی (Operating Temperature) | 0 تا 55 درجه سانتیگراد | 0 تا 60 درجه سانتیگراد | 0 تا 65 درجه سانتیگراد | ||||||
شناسه محصول (PID) | ME-3400EG-2CS-A | ME-3400E-24TS-M با 1 واحد تعویضپذیر (FRU) | ME-3400EG-12CS-M با 1 واحد تعویضپذیر (FRU) | ME-3400EG-2CS-A | ME-3400E-24TS-M با 1 واحد تعویضپذیر (FRU) | ME-3400EG-12CS-M با 1 واحد تعویضپذیر (FRU) | ME-3400EG-2CS-A | ME-3400E-24TS-M با 2 واحد تعویضپذیر (FRU) | ME-3400EG-12CS-M با 2 واحد تعویضپذیر (FRU) |
100M SFP | |||||||||
GLC-FE-100FX | بله | بله | بله | بله | بله | بله | No | بله | بله |
GLC-FE-100LX | بله | بله | بله | بله | بله | بله | No | بله | بله |
GLC-FE-100EX | بله | بله | بله | بله | بله | بله | No | بله | بله |
GLC-FE-100ZX | بله | بله | بله | بله | بله | بله | No | بله | بله |
GLC-FE-100BX-D | بله | بله | بله | بله | بله | بله | No | بله | بله |
GLC-FE-100BX-U | بله | بله | بله | بله | بله | بله | No | بله | بله |
1000M SFP | |||||||||
GLC-SX-MM | بله | بله | بله | No | بله | بله | No | No | No |
GLC-LH-SM | بله | بله | بله | No | بله | بله | No | No | No |
GLC-ZX-SM | بله | بله | بله | No | بله | بله | No | No | No |
GLC-BX-D | بله | بله | بله | No | بله | بله | No | No | No |
GLC-BX-U | بله | بله | بله | No | بله | بله | No | No | No |
GLC-T | بله | بله | بله | No | بله | بله | No | No | No |
CWDM-xxxx-SFP | بله | بله | بله | No | بله | بله | No | No | No |
DWDM-xxxx-SFP | بله | بله | بله | No | بله | بله | No | No | No |
SFP-GE-S | بله | بله | بله | بله | بله | بله | No | بله | بله |
SFP-GE-L | بله | بله | بله | بله | بله | بله | No | بله | بله |
SFP-GE-T | بله | بله | بله | بله | بله | بله | No | بله | بله |
CAB-SFP-50CM | بله | بله | بله | بله | بله | بله | No | بله | بله |
هیچ SFP نصب نشده است | بله | بله | بله | بله | بله | بله | No | بله | بله |
اطلاعات سفارشگذاری
جدول 10. اطلاعات سفارشگذاری (Ordering Information)
شماره قطعه | توضیحات |
ME-3400EG-12CS-M | ●12 پورت دو منظوره (10/100/1000 و SFP) ●4 پورت گیگابیت اترنت و 100BASE-X مبتنی بر SFP ●اسلات برای منبع تغذیه و ماژولهای فن با قابلیت تعویض در محل کنسول مدیریت اترنت ●4 کنتاکت ورودی هشدار خارجی ●نرخ ارسال 26 میلیون بسته در ثانیه (mpps) ●سوئیچ چندلایه 1-RU ●سوئیچ دسترسی گیگابیت اترنت برای بازار Carrier Ethernet ●2 گزینه ایمیج ویژگیهای نرمافزار Cisco IOS (METROACCESS و METROIPACCESS) |
ME-3400EG-2CS-A | ●2 پورت دو منظوره (10/100/1000 و SFP) ●2 پورت گیگابیت اترنت و 100BASE-X مبتنی بر SFP ●یک منبع تغذیه AC ثابت ●کنسول مدیریت اترنت ●4 کنتاکت ورودی هشدار خارجی ●نرخ ارسال 6.5 میلیون بسته در ثانیه (mpps) ●سوئیچ چندلایه 1-RU با فرم فاکتور کوچک ●سوئیچ مرزبندی (Demarcation) هوشمند اترنت ●2 گزینه ایمیج ویژگیهای نرمافزار Cisco IOS (METROACCESS و METROIPACCESS) |
ME-3400E-24TS-M | ●24 پورت اترنت 10/100 ●2 پورت گیگابیت اترنت و 10/100/1000 دو منظوره مبتنی بر SFP ●اسلات برای منبع تغذیه و ماژولهای فن با قابلیت تعویض در محل ●کنسول مدیریت اترنت ●4 کنتاکت ورودی هشدار خارجی ●نرخ ارسال 6.5 میلیون بسته در ثانیه (mpps) ●سوئیچ چندلایه 1-RU ●سوئیچ دسترسی اترنت برای بازار Carrier Ethernet ●2 گزینه ایمیج ویژگیهای نرمافزار Cisco IOS (METROACCESS و METROIPACCESS) |
ME34X-PWR-AC | ●منبع تغذیه AC و ماژول فن برای ME-3400E-24TS-M و ME-3400EG-12CS-M |
ME34X-PWR-DC | ●منبع تغذیه DC و ماژول فن برای ME-3400E-24TS-M و ME-3400EG-12CS-M |
S340XA-12244EY | ●ایمیج ویژگیهای نرمافزاری Cisco ME 3400E Series METROACCESS ●ایمیجهای ویژگی لایه 2 پیشرفته برای سرویسهای پریمیوم triple-play و سرویسهای VPN لایه 2 ●تونلزنی لایه 2 پیشرفته: تونلزنی 802.1q و L2PT ●مدیریت لایه 2 استاندارد صنعتی: 802.1ag (CFM)، 802.3ah (EFM) و E-LMI ●همگرایی سریع: Flexlink، Link-State Tracking، پروتکل Resilient Ethernet |
S340XI-12244EY | ●ایمیجهای ویژگی لایه 3 برای سرویسهای VPN لایه 3 ●مسیریابی IP (نسخههای 1 و 2 RIP، EIGRP، OSFP، IS-IS و BGPv4) ●لایه 3 امن: Multi-VRF CE ●مسیریابی پیشرفته: مسیریابی مبتنی بر سیاست (Policy Based Routing) |
R-ME3400E-B2A= | ارتقای ایمیج Metro Base به Metro Access برای سوئیچ ME3400E |
R-ME3400E-B2I= | ارتقای ایمیج Metro Base به Metro IPAccess برای سوئیچ ME3400E |
R-CD-ME3400-A2I= | کیت ارتقای ایمیج METROIPACCESS با تحویل الکترونیکی برای سوئیچهای سری Cisco ME 3400 با ایمیج METROACCESS |
RCKMNT-1RU= | کیت یدکی نصب در رک برای Cisco ME 3400EG-12CS-M و Cisco ME 3400E-24TS-M |
RCKMNT-REC-1RU= | کیت نصب در رک 1-RU توکار برای Cisco ME 3400EG-12CS-M و Cisco ME 3400E-24TS-M |
RCKMNT-ETSI-1RU= | کیت نصب در رک ETSI برای Cisco ME 3400EG-12CS-M و Cisco ME 3400E-24TS-M |
RCKMNT-19IN-1RU= | کیت نصب در رک 19 اینچی NEBS برای تمامی محصولات سری Cisco ME3400، به جز Cisco ME 3400EG-2CS |
RCKMNT-19-CMPCT= | کیت نصب در رک 19 اینچی NEBS برای Cisco ME 3400EG-2CS |
RCKMNT-23IN-1RU= | کیت نصب در رک 23 اینچی NEBS برای Cisco ME 3400EG-12CS-M و Cisco ME 3400E-24TS-M |
RCKMNT-23-CMPCT= | کیت نصب در رک 23 اینچی NEBS برای Cisco ME 3400EG-2CS |
GLC-LH-SM= | ماژول SFP گیگابیت اترنت، کانکتور LC و فرستنده-گیرنده LH |
GLC-LH-SMD | ماژول SFP گیگابیت اترنت، کانکتور LC و فرستنده-گیرنده LH |
GLC-SX-MM= | ماژول SFP گیگابیت اترنت، کانکتور LC و فرستنده-گیرنده SX |
GLC-SX-MMD | ماژول SFP گیگابیت اترنت، کانکتور LC و فرستنده-گیرنده SX |
GLC-ZX-SM= | ماژول SFP گیگابیت اترنت، کانکتور LC و فرستنده-گیرنده ZX |
GLC-T= | ماژول SFP گیگابیت اترنت، کانکتور RJ-45 و فرستنده-گیرنده 10/100/1000BASE-T |
GLC-BX-D= | ماژول SFP مدل 1000BASE-BX10 برای فیبر تکرشتهای SMF، طول موج 1490 نانومتر TX/1310 نانومتر RX |
GLC-BX-U= | ماژول SFP مدل 1000BASE-BX10 برای فیبر تکرشتهای SMF، طول موج 1310 نانومتر TX/1490 نانومتر RX |
GLC-EX-SMD= | ماژول SFP مدل 1000BASE-EX |
GLC-FE-100FX= | ماژول SFP مدل 100BASE-FX برای پورت Fast Ethernet |
GLC-FE-100LX= | ماژول SFP مدل 100BASE-LX برای پورت Fast Ethernet |
GLC-FE-100EX= | ماژول SFP مدل 100BASE-EX برای پورت Fast Ethernet |
GLC-FE-100ZX= | ماژول SFP مدل 100BASE-ZX برای پورت Fast Ethernet |
GLC-FE-100BX-U= | ماژول SFP مدل 100BASE-BX10-U |
GLC-FE-100BX-D= | ماژول SFP مدل 100BASE-BX10-D |
GLE-GE-100FX= | ماژول 100BASE-FX (فیبر چندحالته) (قابل استفاده در پورتهای SFP گیگابیت اترنت با سرعت چندگانه در سایر پلتفرمهای سیسکو مانند Cisco Catalyst 3560، Cisco Catalyst 3750 [غیر مترو] و سری Cisco Catalyst 2970) |
GLC-FE-100FX24 | 24 عدد GLC-FE-100FX |
GLC-FE-100FX48 | 48 عدد GLC-FE-100FX |
GLC-FE-100LX48 | 48 عدد GLC-FE-100LX |
GLC-FE-100BX-D48 | 48 عدد GLC-FE-100BX-D |
SFP-GE-S= | ماژول SFP مدل 1000BASE-SX (با قابلیت DOM) |
SFP-GE-L= | ماژول SFP مدل 1000BASE-LX/LH (با قابلیت DOM) |
CWDM-SFP-1470= | Cisco CWDM SFP، 1470 نانومتر؛ گیگابیت اترنت و کانال فیبر 1/2 گیگابیت (خاکستری) |
CWDM-SFP-1490= | Cisco CWDM SFP، 1490 نانومتر؛ گیگابیت اترنت و کانال فیبر 1/2 گیگابیت (بنفش) |
CWDM-SFP-1510= | Cisco CWDM SFP، 1510 نانومتر؛ گیگابیت اترنت و کانال فیبر 1/2 گیگابیت (آبی) |
CWDM-SFP-1530= | Cisco CWDM SFP، 1530 نانومتر؛ گیگابیت اترنت و کانال فیبر 1/2 گیگابیت (سبز) |
CWDM-SFP-1550= | Cisco CWDM SFP، 1550 نانومتر؛ گیگابیت اترنت و کانال فیبر 1/2 گیگابیت (زرد) |
CWDM-SFP-1570= | Cisco CWDM SFP، 1570 نانومتر؛ گیگابیت اترنت و کانال فیبر 1/2 گیگابیت (نارنجی) |
CWDM-SFP-1590= | Cisco CWDM SFP، 1590 نانومتر؛ گیگابیت اترنت و کانال فیبر 1/2 گیگابیت (قرمز) |
CWDM-SFP-1610= | Cisco CWDM SFP، 1610 نانومتر؛ گیگابیت اترنت و کانال فیبر 1/2 گیگابیت (قهوهای) |
DWDM-SFP-6061 = | Cisco DWDM SFP 1560.61 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-5979= | Cisco DWDM SFP 1559.79 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-5898= | Cisco DWDM SFP 1558.98 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-5817= | Cisco DWDM SFP 1558.17 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-5655= | Cisco DWDM SFP 1556.55 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-5575= | Cisco DWDM SFP 1555.75 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-5494= | Cisco DWDM SFP 1554.94 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-5413= | Cisco DWDM SFP 1554.13 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-5252= | Cisco DWDM SFP 1552.52 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-5172= | Cisco DWDM SFP 1551.72 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-5092= | Cisco DWDM SFP 1550.92 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-5012= | Cisco DWDM SFP 1550.12 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-4851= | Cisco DWDM SFP 1548.51 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-4772= | Cisco DWDM SFP 1547.72 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-4692= | Cisco DWDM SFP 1546.92 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-4612= | Cisco DWDM SFP 1546.12 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-4453= | Cisco DWDM SFP 1544.53 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-4373= | Cisco DWDM SFP 1543.73 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-4294= | Cisco DWDM SFP 1542.94 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-4214= | Cisco DWDM SFP 1542.14 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-4056= | Cisco DWDM SFP 1540.56 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-3977= | Cisco DWDM SFP 1539.77 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-3898= | Cisco DWDM SFP 1538.98 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-3819= | Cisco DWDM SFP 1538.19 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-3661= | Cisco DWDM SFP 1536.61 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-3582= | Cisco DWDM SFP 1535.82 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-3504= | Cisco DWDM SFP 1535.04 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-3425= | Cisco DWDM SFP 1534.25 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-3268= | Cisco DWDM SFP 1532.68 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-3190= | ماژول 1000BASE-DWDM 1531.90 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-3112= | ماژول 1000BASE-DWDM 1531.12 نانومتر (شبکه ITU 100 گیگاهرتز) |
DWDM-SFP-3033= | Cisco DWDM SFP 1530.33 نانومتر (شبکه ITU 100 گیگاهرتز) |
CSS5-CABLX-LCSC= | سوئیچ سرویس محتوای سری Cisco CSS 11500، فیبر تکحالته 10 متری، کانکتورهای LX LC-to-SC |
CSS5-CABSX-LC= | فیبر چندحالته 10 متری Cisco CSS 11500، کانکتورهای SX LC |
CSS5-CABSX-LCSC= | فیبر چندحالته 10 متری Cisco CSS 11500، کانکتورهای SX LC-to-SC |
CAB-SFP-50CM= | کابل اتصال SFP سوئیچ Cisco Catalyst 3560 (50 سانتیمتر) |
CAB-SM-LCSC-1M | فیبر تکحالته 1 متری، کانکتورهای LC-to-SC |
CAB-SM-LCSC-5M | فیبر تکحالته 5 متری، کانکتورهای LC-to-SC |
CAB-MCP-LC= | کابل پچ اصلاح حالت (Mode-conditioning)؛ کانکتور LC |
| مدل | ME-3400E-24TS-M |