چرا باید به یک سیستمعامل شبکه (Network Operating System) مدرن مهاجرت کرد؟
چگونه برنامهپذیری (Programmability)، تلهمتری (Telemetry) و اعتماد (Trust) در سیستمعامل میتوانند به شما در پاسخگویی به نیازهای جدید کمک کنند
شبکههای مدرن به سیستمعاملهای مدرن نیاز دارند
ارائهدهندگان خدمات، شبکههای خود را برای پاسخگویی به نیازهای ارتباطی و اتصال (Connectivity) مشتریان ایجاد کردهاند، اما نوآوری در شبکه به دلیل پیچیدگیهای عملیاتی ناشی از وجود سیستمعاملهای متعدد، محدود شده است. عناصر زیرساخت شبکه از تورم سیستمعامل با ویژگیهای بلااستفاده که منابع حیاتی حافظه (Memory) را مصرف میکنند رنج میبرند و فاقد قابلیت شخصیسازی بارگذاری سیستمعامل هستند. این محدودیتها میتوانند با گسترش نیازهای شبکه، منجر به افزایش هزینههای عملیاتی برای ارائهدهندگان خدمات شوند. یک سیستمعامل مدرن باید اجزای مختلف زیرساخت شبکه را یکپارچه کند تا مدیریت و عملیات (Operations) را تسهیل نماید.
تقاضاهای جدید نیازمند نرمافزارهای جدید هستند
سیستمعاملهای شبکه (NOS) سنتی برای اجرا در محیطهای سختافزاری بومی (Native) طراحی شدهاند. این سیستمعاملها با رویکردی یکسان برای همه (One-size-fits-all) و با ساختاری صلب طراحی شدهاند که مدیریت تجهیزات شبکه را پیچیده کرده و زمان بیشتری را برای بهروزرسانیها و تغییرات میطلبند. ما در Cisco معتقدیم که پلتفرمهای مدرن NOS باید ساده، قدرتمند و قابلاعتماد باشند. یک سیستمعامل مدرن باید قادر به پشتیبانی از پیکربندیهای منحصربهفرد، بهبود انعطافپذیری عملیاتی و ارتقای امنیت باشد. بدون یک NOS مدرن، مهندسان ارائهدهنده خدمات (Service Provider) برای مدیریت و بهرهبرداری کارآمد از شبکهای سریع، قابلاطمینان و منعطف که بتواند با رشد بیسابقه ترافیک مقابله کرده و خدمات و عملکرد مورد انتظار مشتریان را ارائه دهد، با چالش مواجه خواهند بود.
با افزایش تعداد دستگاههای متصل و مصرف بیشتر محتوا، ترافیک اینترنت در پنج سال گذشته شاهد نرخ رشد سالانه ترکیبی (CAGR) ۳۰ درصدی بوده است.
پیشبینی میشود که تا سال ۲۰۲۲:
●ترافیک IP به 396 اگزابایت در ماه افزایش خواهد یافت
●یکسوم ترافیک اینترنت در مناطق خدمات شهری (Metropolitan service areas) خواهد بود.
●بیش از ۲۸ میلیارد دستگاه و اتصال آنلاین خواهند بود
●ترافیک اینترنت در ساعات اوج مصرف (Peak busy hour) به دلیل افزایش استفاده از ویدیوهای استریم و بازیهای آنلاین، سریعتر از ترافیک متوسط اینترنت در حال رشد است.
در راستای پیشبینی این رشد، سیسکو سیستمعامل شبکه (NOS) مدل IOS XR7 (XR7) را برای تسهیل عملیات شبکه طراحی کرده است. به عنوان یک سیستمعامل مدرن، XR7 به منظور یاری مهندسان از طریق موارد زیر طراحی شده است:
●ارائه یک الگوی واحد و با نگهداری آسان برای سیستمعامل شبکه (NOS) در سراسر شبکه: لبه (Edge)، تجمیع (Aggregation) و هسته (Core)
●کاهش هزینههای عملیاتی (OpEx) با سادهسازی تحویل و استقرار XR7 بر اساس ویژگیهای مورد نیاز شما
●استفاده از گردشکارهای (Workflows) سبک لینوکس و پشتیبانی از کتابخانههای استاندارد لینوکس برای سادهسازی فرآیند تأمین (Provisioning) و مدیریت دستگاه
●بهبود بهرهوری عملیاتی با یکپارچهسازی رابط برنامهنویسی کاربردی (Management API) جهت ارائه دادههای تلهمتری (Telemetry) عملیاتی و تقریباً آنی
●امکان استفاده از اتوماسیون (Automation) برای اجرای روانتر پیادهسازیها و بهروزرسانیهای پیکربندی (Configuration) از راه دور
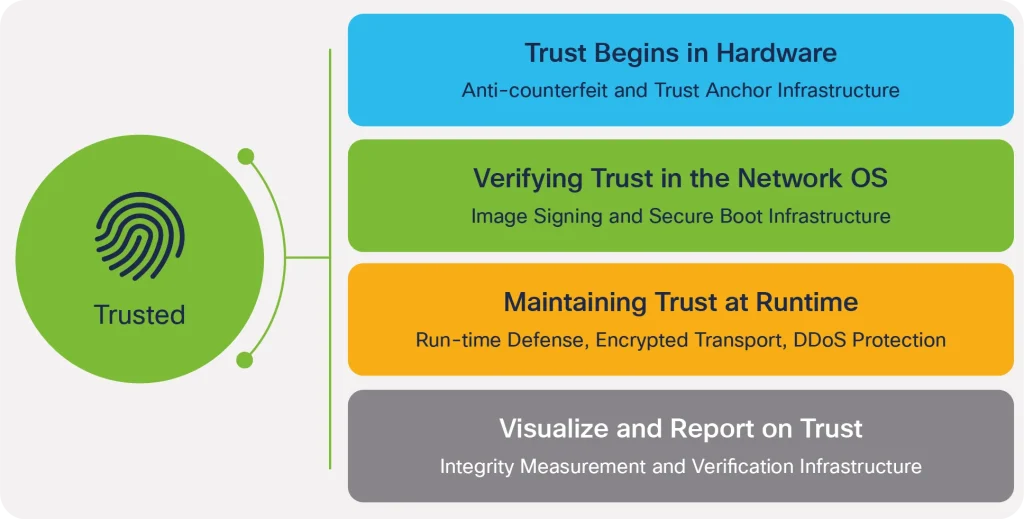
●تأیید اعتبار (Trust) در شبکه به منظور فراهم کردن امکان فعالیت ارائهدهندگان خدمات در محیطی امن
سیستمعامل IOS XR 7 برای سادگی (Simplicity) طراحی شده است.
شبکههای ارائهدهنده خدمات (Service Provider)، افراد را به یکدیگر متصل کرده و تبادل ایدهها و تجارت را تسهیل میکنند. برای همگام شدن با رشد پیشبینیشده ترافیک، ارائهدهندگان خدمات بودجههای خود را برای افزایش ظرفیت تحت فشار قرار دادهاند. با انجام این کار، آنها با افزودن اجزای زیرساختی بیشتر بدون بازنگری در توپولوژی (Topology) خود، پیچیدگی عملیاتی را افزایش دادهاند. زیرساختها و نرمافزارهای پیچیدهتر، هزینههای عملیاتی (OpEx) را افزایش میدهند؛ زیرا مهندسان برای بررسی پیکربندیها، برنامهریزی پیادهسازیها و انجام بهروزرسانیهای نرمافزاری برای نسخههای مختلف سیستمعامل شبکه (NOS)، به زمان بیشتری نیاز دارند.
با استفاده از IOS XR7، ارائهدهندگان خدمات (Service Providers) میتوانند تنها ویژگیهای مورد نیاز برای یک کاربرد خاص را بارگذاری و اجرا کنند؛ خواه این کاربرد مربوط به لایه دسترسی (Access)، لبه (Edge)، تجمیع (Aggregation) یا هسته (Core) شبکه باشد. این ماژولار بودن نرمافزار به مهندسان اجازه میدهد تا هزینهها و پیچیدگی شبکه خود را بهتر مدیریت کنند و در عین حال از مزایای کار در یک محیط سیستمعامل شبکه (NOS) واحد بهرهمند شوند. ایمیج NOS میتواند از یک نسخه کامل سیستمعامل روی یک روتر هسته با ظرفیت چند پتابیت تا یک نسخه سبکتر و مقیاسبندیشده روی یک روتر دسترسی با ظرفیت چند گیگابیت متغیر باشد.
بارگذاری پیکربندیها و بهروزرسانیهای نرمافزاری با XR7 سادهتر شده است. مهندسان میتوانند با ساخت یک Golden ISO که شامل ماژولهای عملکردی روتر (RPMs) در IOS XR7، پیکربندی روتر، برنامههای لینوکسی شخص ثالث و ابزارهای امن Zero-Touch Provisioning (ZTP) است، پیچیدگی را کاهش دهند. با استفاده از یک Golden ISO در ترکیب با مخازن RPM، مهندسان میتوانند ISOهای سفارشی برای برنامههای خاص و فایلهای IOS XR را برای یک استقرار واحد ایجاد کنند. این بستههای سفارشی Golden ISO سپس ذخیره میشوند تا مهندسان بتوانند هنگام نیاز به تکرار طراحی برای یک استقرار جدید، بهسرعت به آنها ارجاع دهند.
مهندسان میتوانند از فرآیند Golden ISO برای سادهسازی طراحی برنامهنویسی زیرساخت خود استفاده کنند. سپس با بهرهگیری از قابلیت ZTP که توسط XR7 پشتیبانی میشود، تیم فنی میتواند هزینههای مربوط به اعزام تکنسین به محل برای تکمیل نصب و راهاندازی را کاهش دهد. پس از روشن شدن و اتصال، دستگاه از تعاملات پروتکل پیکربندی پویای میزبان (DHCP) برای دسترسی به سرور بوتاسترپ (Bootstrap Server) و دریافت پیکربندی خود از طریق APIهای یکپارچه در IOS XR7 استفاده میکند. قابلیت iPXE که در نرمافزار XR7 پشتیبانی میشود، به مدیر شبکه اجازه میدهد تا دستگاه را با استفاده از TFTP، HTTP یا FTP از هر مکانی بوت کند. این روشهای دسترسی منعطف به بهبود تجربه فعالسازی و بهروزرسانی کمک میکنند. با استفاده از فرآیند ZTP، شما میتوانید دستگاهها را به جای ساعتها، در عرض چند دقیقه فعال کنید که این امر باعث صرفهجویی در زمان تکنسینهای خدمات و تیمهای مهندسی میشود.
تلهمتری (Telemetry) قدرتمند و یکپارچهسازی (Integration) با API
با توجه به نیازهای دنیای در حال دیجیتالی شدن، ارائهدهندگان خدمات (Service Providers) به دید کامل نسبت به شبکه خود نیاز دارند. برای پشتیبانی از مقیاسپذیری (Scalability) و چابکی (Agility) مورد نیاز در شبکههای امروزی، این دید باید مستمر و خودکار باشد. پلتفرم IOS XR7 میتواند با استفاده از جمعآوری دادههای تلهمتری (Telemetry) و پاسخهای خودکار به تغییرات وضعیت شبکه، به بهبود دید شبکه کمک کند.
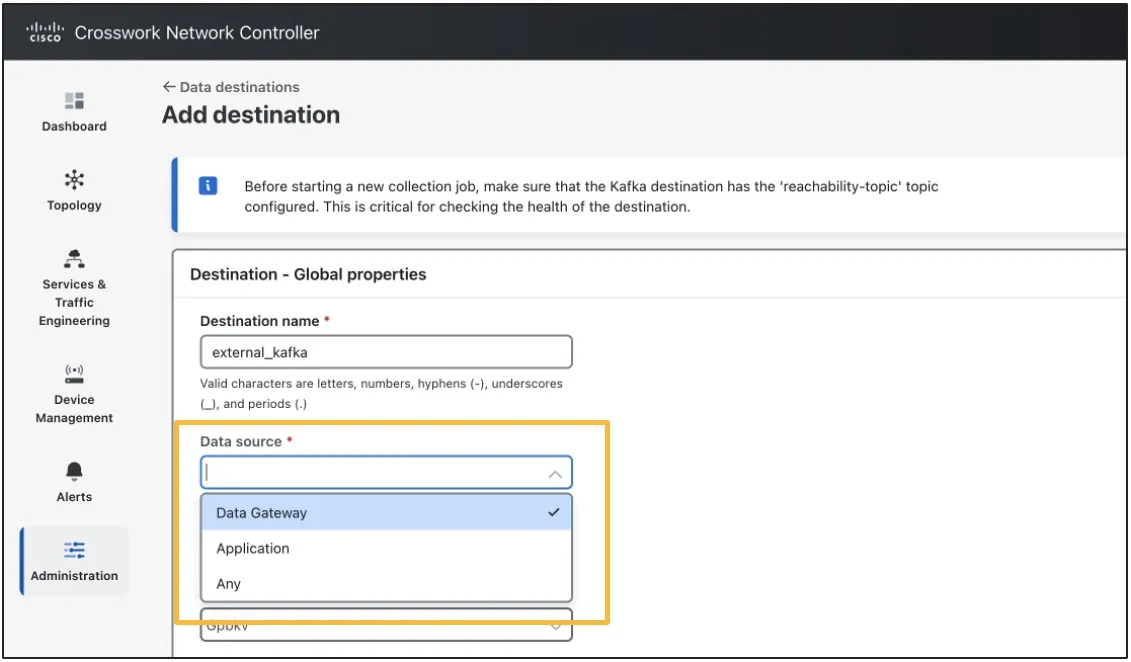
تلهمتری مبتنی بر مدل (Model-driven telemetry) با ارسال و ثبت مداوم دادهها از دستگاهها به همراه بهروزرسانیهای افزایشی و کارآمد، نظارت بر شبکه را بهبود میبخشد. در XR7، تلهمتری مبتنی بر مدل با استفاده از مدلهای داده YANG کاملاً قابل پیکربندی است، بنابراین میتوانید دادهها را برای ارسال به یک مقصد مشخص با استفاده از پروتکلهای رمزگذاری (Encoding) و انتقال (Transport) خاص برنامهریزی کنید. کل فضای عملیاتی برای کنترل دقیق در مقیاس بالا فراهم شده است. این دید افزایشیافته به مهندسان کمک میکند تا بر حیاتیترین عناصر شبکه تمرکز کنند و بتوانند تجربه کاربری مشتریان را به درستی بهبود بخشند.
با استفاده از XR7، میتوانید اتوماسیون را در شبکه خود پیادهسازی کنید که از ابزارهای گزارشدهی و ساختارهای موجود بهره میبرد. با یکپارچهسازی رابطهای برنامهنویسی کاربردی (API) باز که امکان دسترسی به پشته نرمافزاری (Software Stack) را در تمامی سطوح فراهم میکنند، XR7 دسترسی سفارشی مورد نیاز برای ساخت و بهرهبرداری کارآمد از شبکه را ارائه میدهد. برای مثال، با استفاده از APIهای لایه سرویس (Service Layer APIs) که در XR7 ادغام شدهاند، ارائهدهندگان خدمات میتوانند از عامل کنترلکننده (Controller Agent) و ابزارهای جمعآوری دادههای تلهمتری (Telemetry) فعلی خود استفاده کنند. این یکپارچهسازی به تیم عملیات اجازه میدهد تا به ابزارهای آشنا دسترسی داشته باشند و از لایسنسهایی که قبلاً برای آن ابزارها خریداری کردهاید بهره ببرند، که این امر موجب صرفهجویی در زمان و هزینه میشود. همچنین، این قابلیت به تیمها امکان کنترل دقیق بر شبکه را از طریق دسترسی API به صفحه کنترل (Control Plane) میدهد. با ترکیب این APIهای لایه سرویس با رابط برنامهنویسی انتزاعی ارسال باز (Open Forwarding Abstraction یا OFA)، مهندسان میتوانند کنترلهای مسیریابی را برای برنامههای کاربردی خاص بر اساس توافقنامههای سطح خدمات (SLA) حیاتی ایجاد کرده و پاسخهای سریعی به شرایط متغیر شبکه ارائه دهند.
قابل اعتماد برای زیرساختهای حیاتی شما
حملات به سختافزار (Hardware) یا فریمور (Firmware) زیرساختی یک سیستم، معمولاً برای ایجاد پایداری (Persistence) در سیستمهای آسیبدیده پس از نفوذ استفاده میشوند. این حملات اغلب بهگونهای طراحی شدهاند که حتی پس از نصب مجدد سیستمعامل (Operating System) نیز به فعالیت خود ادامه دهند. دو نمونه از این نوع حملات، «Blue Pill» و «ThunderStrike» هستند که هر دو هسته (Kernel) در حال اجرای NOS را تحت تأثیر قرار داده و برای ایجاد نفوذ مداوم، به فریمور نفوذ کردند. مهاجمان از این پایداری برای به دست گرفتن کنترل شبکه، تأثیرگذاری بر جریانهای ترافیکی (Traffic Flows)، ایجاد آینهها (Mirrors) یا به خطر انداختن اعتبار شبکه و انتقال دادهها استفاده میکنند.
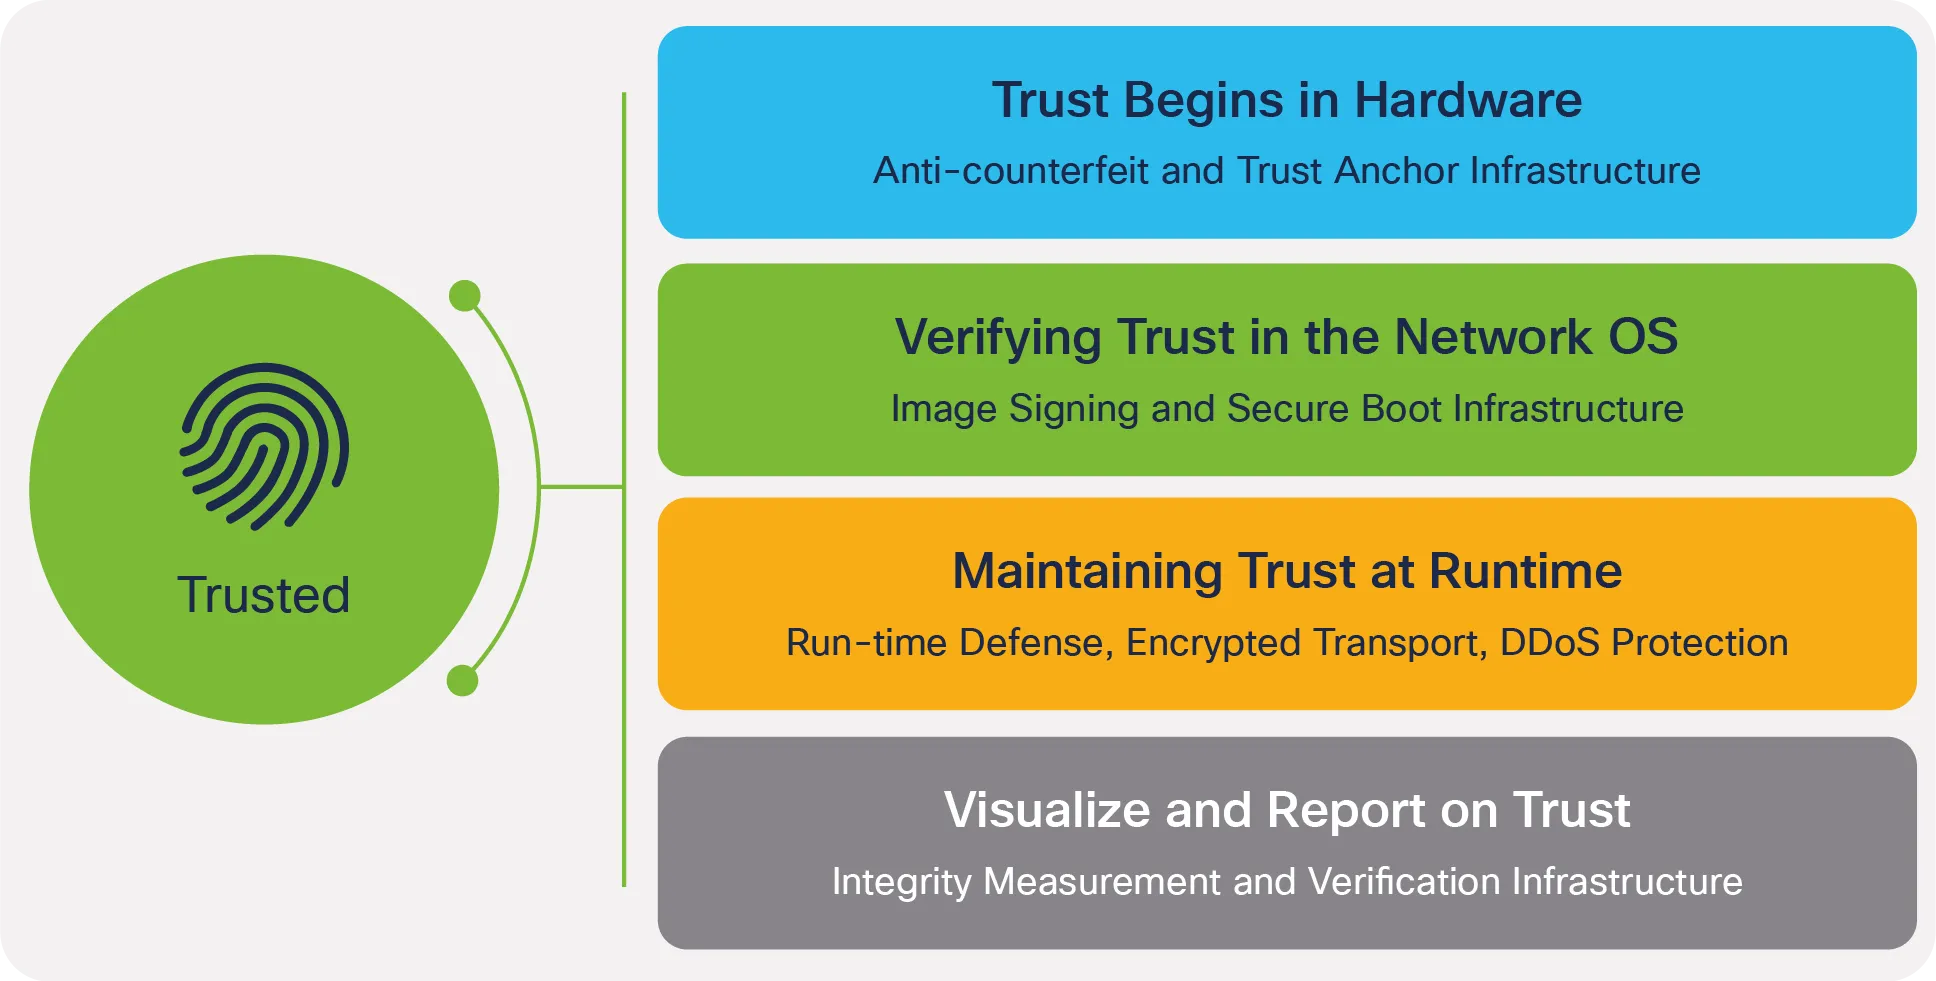
هر سیستمعامل شبکه (NOS) مدرنی باید امنیت شبکه ارائهدهندگان خدمات (Service Provider) را مد نظر قرار دهد. از آنجایی که عناصر شبکه به کاربران نزدیکتر میشوند، مهندسان باید بتوانند اصالت و عدم دستکاری این عناصر زیرساختی را تأیید کنند. Cisco قابلیتهایی را برای ایجاد، بررسی و سنجش سطح اعتماد در محصولات خود و زیرساختهای حیاتی شبکه که پشتیبانی میکند، تعبیه کرده است. سختافزار و نرمافزار ما دارای ویژگیهای امنیتی داخلی و هویت دستگاه امن (Secure Device Identity) هستند که اعتماد را در سراسر زیرساخت شبکه ایجاد میکنند. ایجاد قابلیت اطمینان (Trustworthiness) از زنجیره تأمین Cisco آغاز شده و تا فرآیند بوت امن (Secure Boot) ادامه مییابد که به محض روشن شدن دستگاه، فریمور (Firmware) و قطعات را به سرعت اعتبارسنجی میکند.
بسیاری از روترهای ارائهدهنده خدمات (Service Provider) سیسکو از ایمیجهای امضاشده و فرآیند بوت امن (Secure Boot) مبتنی بر سختافزار استفاده میکنند تا از بوت شدن کدهای غیرمجاز یا آسیبدیده جلوگیری کنند. بوت امن (Secure Boot) اصطلاحی آشنا در دنیای سرورهای x86 است. این قابلیت برای تأیید رمزنگاریشده اصالت بوتلودر سیستمعامل (OS bootloader) و هسته سیستمعامل (OS kernel) به عنوان بخشی از فرآیند بوت استفاده میشود. بوت امن (Secure Boot) معمولاً برای محافظت در برابر حملات بوتکیت (Boot-kit) در سیستمعاملهای سرور مانند Linux یا Microsoft Windows Server به کار میرود. در سیستمهای سرور سنتی x86، این فرآیند بوت امن (Secure Boot) در UEFI BIOS آغاز میشود و فاقد ریشه اعتماد سختافزاری (Hardware Root of Trust) یا لنگرگاه اعتماد (Trust Anchor) است.
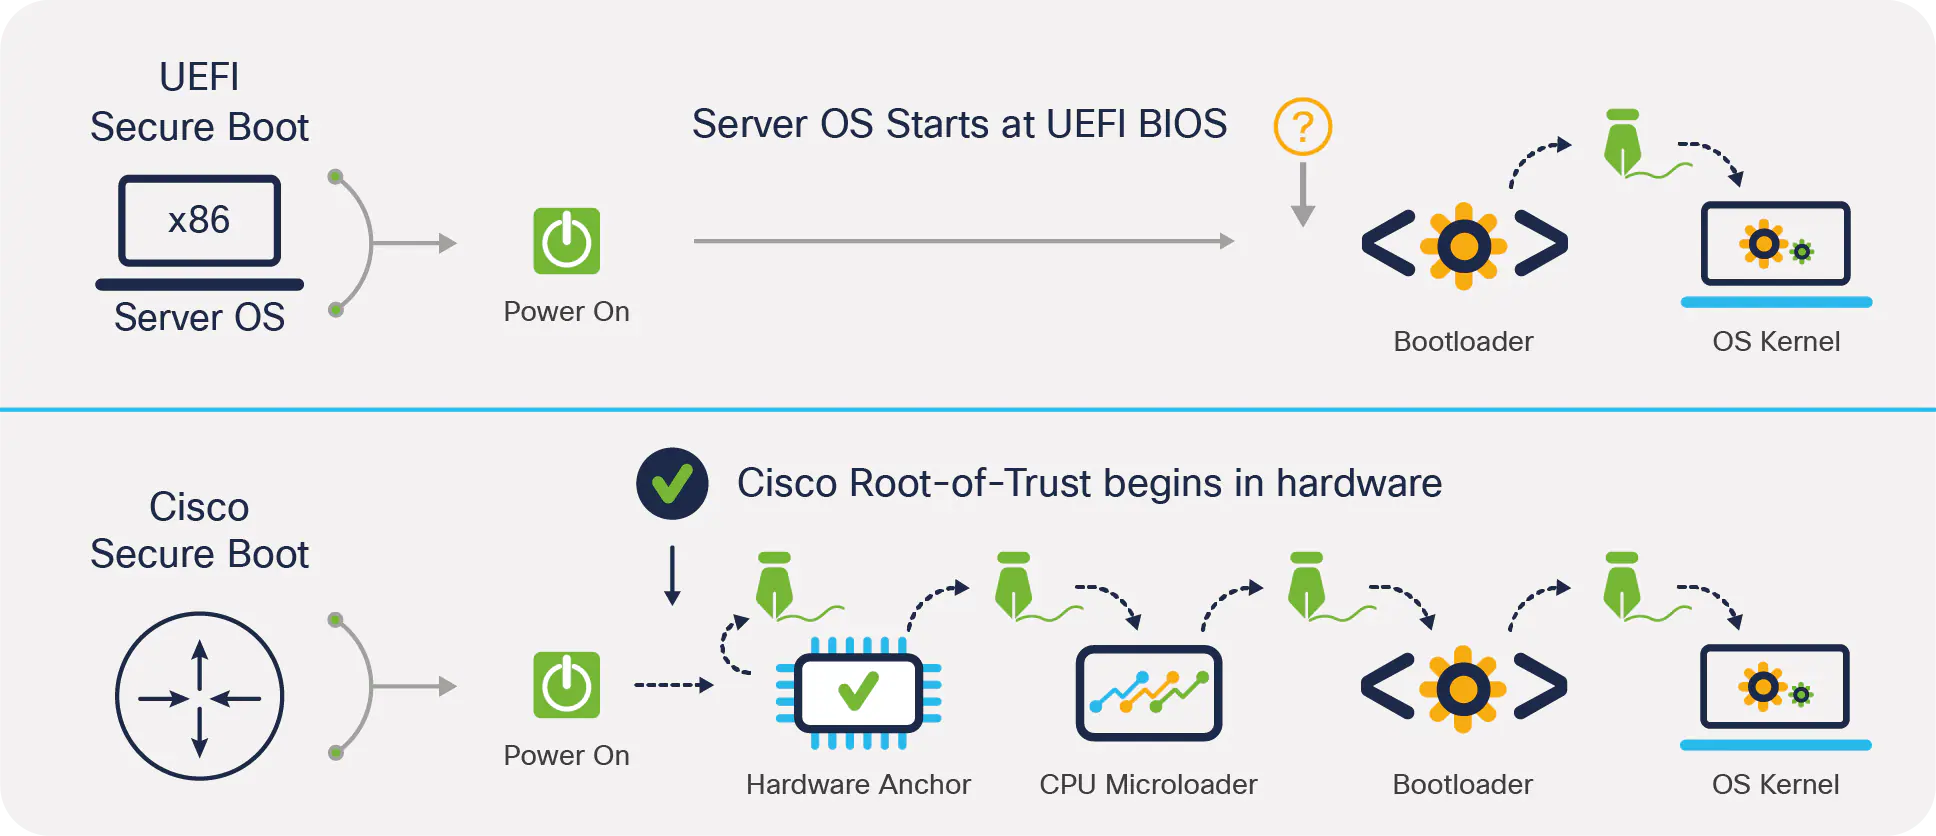
در سیستمعامل IOS XR7، یک فرآیند بوت گسترده پیرامون یک لنگر اعتماد سختافزاری (Hardware Trust Anchor) طراحی شده است. این فرآیند پیش از آنکه به CPU اجازه بوت شدن داده شود آغاز میگردد و محافظتهای قابلتوجهی در برابر مخاطرات احتمالی برای سختافزار یا فریمور (Firmware) ارائه میدهد. لنگر انداختن اولین کد در توالی بوت بر روی سختافزار، زنجیرهای از اعتماد (Chain of Trust) ایجاد میکند که با پیادهسازی خود-سنجی (Self-measurement) توسط لنگر سختافزاری آغاز شده و در ادامه با سنجش و تأیید امضای میکرو-لودر (Microloader) CPU دنبال میشود. سپس این فرآیند، امضای بوتلودر (Bootloader) و هسته سیستمعامل شبکه (NOS Kernel) را تأیید میکند. با افزودن یک لنگر اعتماد به فرآیند بوت امن (Secure Boot)، کاربران میتوانند مقادیر گزارششده از اجزای زیرساخت را با مقادیر استاندارد و معتبر کارخانه مقایسه کنند تا اصالت فریمور دستگاه را تأیید نمایند.
نیاز به سیستمعاملهای شبکه مدرن
برای انطباق با تقاضاهای متغیر بازار، ارائهدهندگان خدمات (Service Providers) در تلاشند تا شبکههایی منعطف و پویا ایجاد کنند. یک شبکه مدرن نمیتواند بر پایه یک سیستمعامل غیرمنعطف یا سیستمی که محدودیتهایی را بر عملکرد شبکه تحمیل میکند، بنا شود. یک سیستمعامل شبکه (NOS) برای این شبکههای پویا باید مدیریت سادهای داشته باشد و گزارشدهی قدرتمندی ارائه دهد. این سیستم باید مدلسازی دادهها را یکپارچهسازی کرده و شامل ویژگیهای امنیتی مستحکم باشد. نسخه Cisco IOS XR7 جدیدترین ویرایش از یکی از پرکاربردترین سیستمعاملهای جهان است. XR7 استقرار منعطف مجموعهویژگیها را به همراه یکپارچهسازی API برای بهبود دسترسی مدیریتی جهت اعمال تغییرات در دستگاه فراهم میکند. همچنین XR7 میتواند به اعتبارسنجی اعتماد در زیرساخت شبکه کمک کند. با استفاده از IOS XR7، ارائهدهندگان خدمات اکنون ابزارهای مورد نیاز خود را در اختیار دارند تا بتوانند با اطمینان از اینکه شبکه آنها انعطافپذیری لازم برای پشتیبانی از تقاضاهای مشتریانشان را دارد، بر توسعه خدمات جدید تمرکز کنند.
بیشتر بدانید
برای کسب اطلاعات بیشتر درباره Cisco IOS XR7، لطفاً از صفحه IOS XR یا صفحه بحثهای فنی برای IOS XR7 بازدید کنید. برای کسب اطلاعات بیشتر درباره فاکتورهای اعتماد (Trust factors) سیسکو جهت ایجاد شبکههای امنتر، از صفحه Built-in Trust.